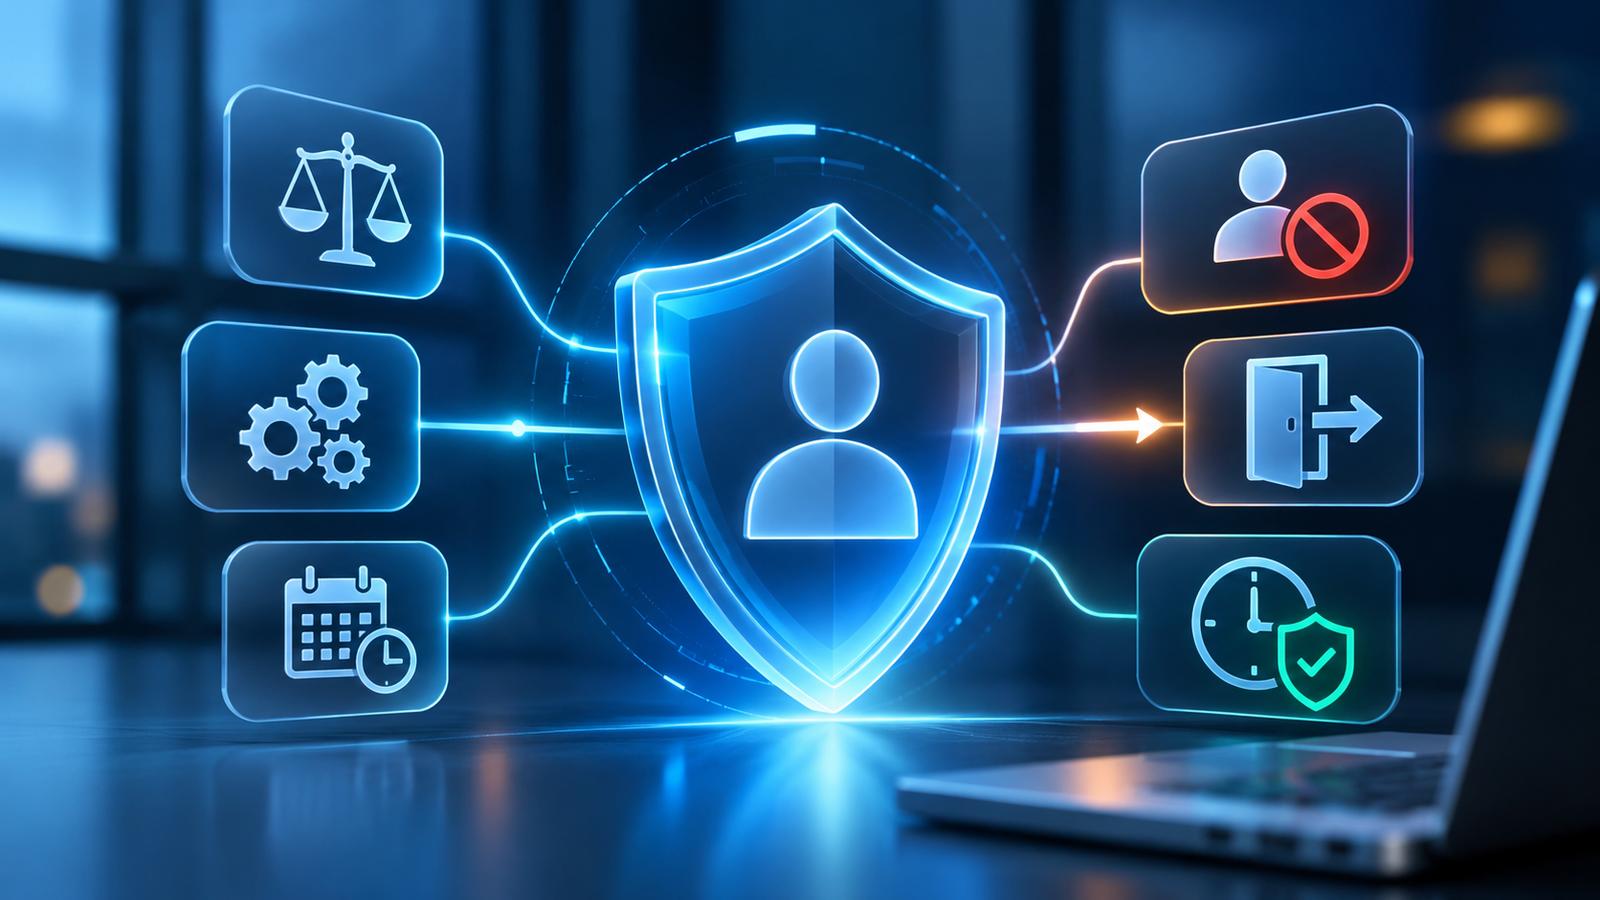

Atualizações da plataforma ampliam os controles preventivos de Segregação de Funções (SoD), introduzem opções de revogação de sessões e corrigem o tratamento de duração de acessos privilegiados.
A governança de identidades está passando por uma transformação importante. Durante anos, grande parte das organizações concentrou seus esforços em identificar acessos inadequados por meio de campanhas de certificação, revisões periódicas e análises de Segregação de Funções (SoD).
Entretanto, identificar um risco depois que o acesso já foi concedido nem sempre é suficiente.
Nas notas de atualização de produção de 30 de outubro de 2026, a SailPoint apresentou melhorias que aproximam a governança de identidades dos mecanismos de prevenção e aplicação efetiva das políticas de segurança.
Entre os destaques estão o cancelamento automático de solicitações que violem políticas de SoD, a possibilidade de revogar sessões do Microsoft Entra durante a desativação de contas e uma correção relacionada à duração de atribuições de privilégios no Privileged Identity Management (PIM).
As mudanças reforçam uma tendência: a governança de identidades precisa atuar não apenas na identificação dos riscos, mas também na sua prevenção e contenção.
SoD: impedir o conflito antes que o acesso seja concedido
Tradicionalmente, muitas implementações de Identity Governance and Administration (IGA) utilizam controles de Segregação de Funções para identificar combinações perigosas de permissões.
Imagine um colaborador que já possui autorização para cadastrar fornecedores em um sistema financeiro.
Se esse mesmo profissional solicitar acesso para aprovar pagamentos, a combinação poderá representar um conflito de SoD, dependendo das políticas da organização.
Em um modelo predominantemente detectivo, esse conflito pode ser identificado posteriormente, durante uma análise de riscos ou campanha de certificação.
Com a capacidade de cancelamento automático de solicitações que violem políticas de SoD, documentada pela SailPoint, a organização pode atuar antes da concessão do acesso.
A diferença é significativa: em vez de apenas descobrir que uma combinação indevida existe, o processo de governança pode impedir que ela seja criada por meio da solicitação.
Essa abordagem reduz a dependência de controles corretivos e aproxima o IGA de uma estratégia de segurança preventiva.
Entretanto, sua implementação exige atenção a alguns pontos:
- Definição adequada das políticas de SoD e suas combinações de risco.
- Tratamento de exceções legítimas de negócio.
- Integração com fluxos de aprovação e justificativas.
- Comunicação clara ao solicitante sobre o motivo do cancelamento.
- Rastreabilidade das decisões para fins de auditoria.
Políticas excessivamente restritivas ou mal calibradas podem bloquear atividades legítimas. Por isso, a qualidade do modelo de SoD continua sendo tão importante quanto a capacidade tecnológica de aplicá-lo.
Microsoft Entra: desabilitar uma conta não significa encerrar imediatamente todas as sessões
Outro ponto relevante da atualização envolve o processo de desligamento de colaboradores, conhecido no universo IAM como offboarding ou leaver process.
Em muitas organizações, o processo de desligamento inclui a desativação da identidade corporativa e de suas contas nos sistemas conectados.
Entretanto, existe uma diferença técnica importante entre desabilitar uma conta e revogar as sessões de autenticação existentes.
Dependendo da aplicação, dos tokens utilizados e das políticas de autenticação, uma sessão previamente estabelecida pode continuar válida por algum tempo mesmo após a desativação da conta.
Isso cria uma janela potencial de exposição, especialmente em situações de desligamento imediato, comprometimento de credenciais ou resposta a incidentes.
A atualização da SailPoint documenta uma opção de revogação de sessões do Microsoft Entra durante a operação de desativação de contas.
Na prática, essa capacidade permite aproximar duas ações de segurança que deveriam ser consideradas conjuntamente:
- Impedir novas autenticações por meio da desativação da conta.
- Solicitar a invalidação de sessões e tokens de autenticação existentes.
A revogação de sessões, porém, não deve ser interpretada como garantia de encerramento instantâneo de todos os acessos. O resultado depende do comportamento dos tokens, das aplicações e dos mecanismos de validação utilizados.
Além disso, a configuração não deve ser presumida como habilitada em todos os ambientes. Os valores padrão podem variar conforme o tipo de conector e a origem já existente ou recém-criada.
Para organizações com ambientes híbridos, múltiplos provedores de identidade e aplicações SaaS, essa distinção é especialmente relevante.
Um processo de offboarding somente é efetivo quando considera não apenas a existência da conta, mas também a continuidade do acesso por sessões e credenciais ainda válidas.
PIM: duração dos privilégios também faz parte da governança
A terceira melhoria relevante está relacionada ao Microsoft Entra Privileged Identity Management (PIM).
A SailPoint documentou uma correção para que as durações configuradas nas atribuições de PIM sejam aplicadas adequadamente.
Embora pareça uma alteração pontual, ela envolve um princípio central da segurança de identidades privilegiadas: o acesso elevado deve existir somente pelo período necessário.
Em estratégias de Just-in-Time Access (JIT), o objetivo é reduzir privilégios permanentes e permitir elevação temporária mediante necessidade operacional.
Quando a duração efetiva de uma atribuição não corresponde à configuração esperada, o modelo de governança pode deixar de refletir a política de segurança definida.
Por isso, além de validar quem recebe um privilégio, é necessário verificar por quanto tempo ele permanece atribuído.
Essa preocupação é particularmente importante em ambientes que combinam IGA, PAM e controles nativos de acesso privilegiado em plataformas de nuvem.
Da governança detectiva à governança preventiva
As três mudanças apontam para uma evolução mais ampla do mercado de Identity Security.
Historicamente, diferentes tecnologias desempenharam funções relativamente separadas:
- IGA: governança, solicitações, certificações e políticas de acesso.
- IAM e Access Management: autenticação, autorização e gestão de sessões.
- PAM e PIM: controle de privilégios e redução de acessos administrativos permanentes.
Embora essas responsabilidades continuem distintas, a integração entre elas está se tornando cada vez mais importante.
Uma política de SoD pode impedir a criação de uma combinação perigosa de permissões.
Um processo de offboarding pode combinar desativação de contas com revogação de sessões.
Uma política de privilégios pode determinar não apenas quem recebe acesso administrativo, mas também sua duração.
O resultado esperado é um modelo de governança mais próximo das decisões operacionais de segurança, reduzindo o intervalo entre a identificação de um risco e a aplicação de um controle.
O que as organizações devem avaliar agora?
Para empresas que utilizam SailPoint e Microsoft Entra, as atualizações representam uma oportunidade de revisar processos e configurações existentes.
A OWLK destaca cinco pontos de atenção:
1. Revisar as políticas de Segregação de Funções
Verificar se as regras de SoD estão atualizadas, se representam riscos reais e se os fluxos de exceção estão adequadamente definidos.
2. Validar o comportamento das solicitações de acesso
Testar o cancelamento preventivo de solicitações conflitantes, incluindo cenários de múltiplas permissões, aprovações e exceções.
3. Revisar o processo de offboarding
Confirmar se a desativação de contas no Microsoft Entra está acompanhada dos mecanismos necessários de revogação de sessões, considerando as limitações das aplicações e dos tokens.
4. Auditar as atribuições privilegiadas
Comparar as durações configuradas para acessos PIM com as durações efetivamente aplicadas, especialmente em cenários temporários.
5. Confirmar a compatibilidade tecnológica
As funcionalidades mencionadas pertencem às notas de atualização de serviços cloud e conectividade da SailPoint. Sua publicação não significa disponibilidade automática em ambientes SailPoint IdentityIQ.
Organizações que utilizam IdentityIQ devem verificar versões de conectores, documentação específica e compatibilidade antes de considerar mudanças equivalentes.
O futuro do IGA é impedir riscos, não apenas reportá-los
A evolução da governança de identidades não elimina a importância das campanhas de certificação, auditorias e análises periódicas.
Esses mecanismos continuam fundamentais para identificar acessos acumulados, permissões desnecessárias e desvios de conformidade.
Entretanto, depender exclusivamente de controles posteriores significa aceitar que determinados riscos possam existir antes de serem identificados.
As melhorias documentadas pela SailPoint reforçam a importância de incorporar prevenção, controle de sessões e limitação temporal de privilégios à estratégia de Identity Security.
A pergunta deixa de ser apenas “quem possui acesso indevido?” e passa a incluir “como impedir que esse acesso seja concedido ou continue utilizável?”.
Essa mudança de perspectiva é essencial para organizações que buscam evoluir de uma governança centrada em conformidade para uma abordagem de segurança de identidades orientada à redução efetiva de riscos.
Fonte: SailPoint — SaaS Release Notes, October 30, 2026.