
Pense numa admissão comum. A pessoa assina o contrato na sexta, o RH cadastra tudo no sistema de folha e, na segunda, ela chega sem e-mail, com o notebook bloqueado e com acesso a um sistema que ninguém pediu, herdado do perfil de quem ocupava a cadeira antes.
Ninguém errou sozinho: o RH fez a parte dele; o AD foi atualizado por um fluxo do IGA; o ERP estava esperando um chamado; o SaaS de vendas tem um conector que funciona com o básico. Cada peça está integrada, mas o que falta é alguém conduzindo a sequência.
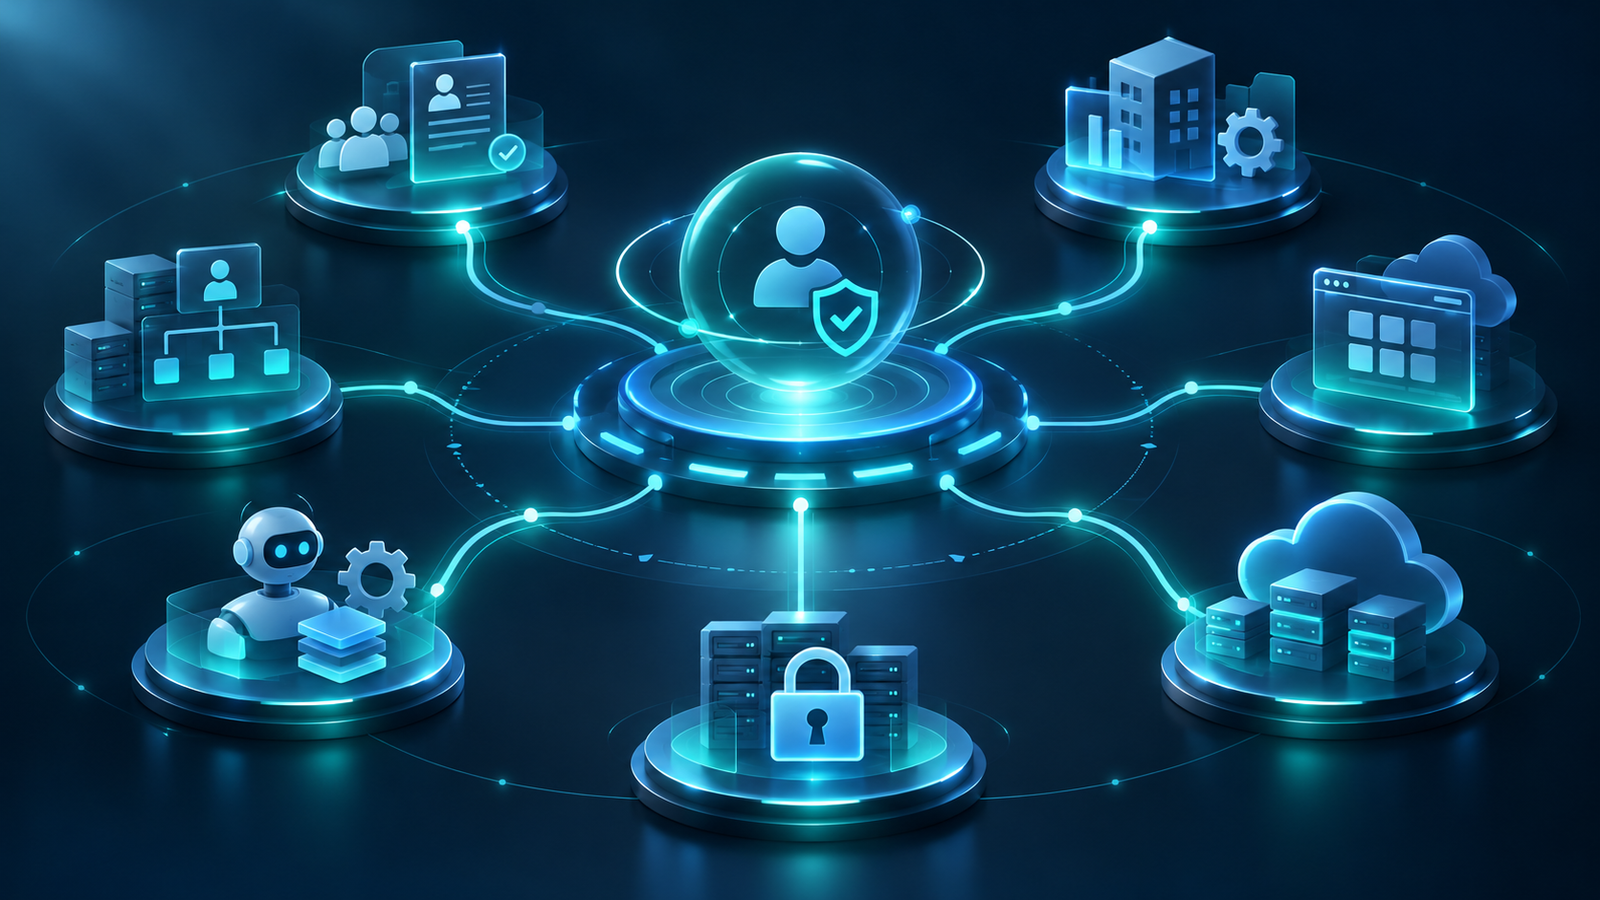
É disso que trata a orquestração de identidade. O termo virou moda recentemente, mas a ideia por trás é antiga e bem prática: tirar a lógica do processo de dentro de conectores e scripts e colocá-la num lugar só, visível e controlável.
O que é
Orquestração de identidade é a camada que decide o que acontece, em que ordem e sob quais condições quando algo muda na vida de uma identidade. O início é sempre baseado em eventos: uma admissão, uma troca de área, o primeiro login de um usuário, um pedido de acesso privilegiado.
A partir desses eventos, ela coordena sistemas. Chama o sistema certo, espera a resposta, trata o erro e segue para o próximo passo, garantindo que trate exceções e erros quando acontecerem.
Um teste simples: se o seu processo de identidade só existe na cabeça de duas pessoas e em quinze scripts espalhados, ele não está orquestrado. Está apenas automatizado em pedaços.
Integração não é orquestração
Integrar é fazer dois sistemas conversarem. Por exemplo, o conector do IGA que cria a conta no sistema alvo. Ele é uma ligação ponto a ponto e resolve um problema isolado.
Orquestrar é decidir como essas conversas se encadeiam. A conta no sistema alvo só deve ser criada depois que o gestor aprovar a licença, mas se a criação falhar, alguém precisa saber e o resto da admissão não deveria travar por isso. Se a pessoa for terceira, o caminho é outro e terá outras regras e exceções.
Com integração pura, a falha é descoberta no sistema onde aconteceu, geralmente por quem ficou sem acesso. Com orquestração, existe um lugar que sabe em que passo o processo parou e por quê.
| Integração | Orquestração | |
|---|---|---|
| Pergunta que responde | Como o sistema A fala com o B? | O que acontece, em que ordem e quando? |
| Onde mora a regra | Dentro de cada conector ou script | Num fluxo central e visível |
| Quando algo falha | Descobre-se no destino | O fluxo sabe onde parou e reage |
| Mudança de processo | Mexer em vários pontos | Mudar o fluxo |
Por que isso pesa mais agora
Há dez anos, uma empresa média vivia com um AD, um ERP e meia dúzia de aplicações internas. Hoje a conta é outra: dezenas de SaaS, nuvem pública, legado que ninguém vai desligar tão cedo e áreas contratando ferramentas por conta própria.
Cada sistema novo traz seu conector, seu modelo de permissões e seu jeito de tratar erro. Integrar ficou mais fácil, com SCIM, APIs e conectores prontos. O difícil passou a ser manter a coerência entre tudo isso.
É justamente neste ponto que projetos de IAM costumam ter grandes dificuldades, pois o produto raramente é o gargalo. O desafio maior está nas exceções: o sistema sem API, a regra que só vale para uma filial, o “esse aqui a gente faz na mão”. Essas exceções viram scripts, e os scripts acabam formando uma camada de orquestração informal, sem dono, sem log e sem documentação.
E existe uma frente que deixa tudo isso ainda mais urgente: as identidades não humanas (NHI). Contas de serviço, chaves de API, tokens, e, agora, agentes de IA. Em geral, elas nascem num pipeline, num console de nuvem ou na mão de um desenvolvedor, e ficam lá muito depois do projeto que as criou.
Com agentes de IA o problema fica mais rápido e crítico, pois um agente pode ser criado, ganhar permissões, agir em nome de alguém e sumir em minutos, às vezes chamando outros agentes no caminho. Não dá para tratar isso com revisão trimestral nem com script.
É aqui que a orquestração ganha outro papel: o gatilho deixa de ser o RH e passa a ser o pipeline ou o registro na nuvem. A regra deve ser que toda identidade não humana nasce com um dono humano, um escopo mínimo e uma data de validade, mas para os agentes o acesso é concedido por tarefa e expira quando ela termina. E quando o dono sai da empresa, o fluxo de desligamento também revoga as credenciais e os agentes que estavam no nome dele. Sem uma camada que conecte e orquestre esses diferentes eventos, cada identidade de máquina vira mais uma ponta solta.
Antes de comprar a ferramenta
Orquestração resolve um problema real, mas não conserta processo ruim. Se ninguém sabe quem é o dono do dado, ou se a matriz de acessos tem mil exceções, um fluxo visual vai só executar essa bagunça mais rápido e em mais sistemas.
A ordem que funciona é primeiro entender o processo, depois decidir quem responde por ele, e só então automatizar e orquestrar.
No fim, um bom fluxo de orquestração responde a uma pergunta simples: o que aconteceu com essa identidade, em que ordem e por quê. Se hoje a sua empresa precisa de três pessoas e um dia todo para responder isso, é por aí que vale começar.