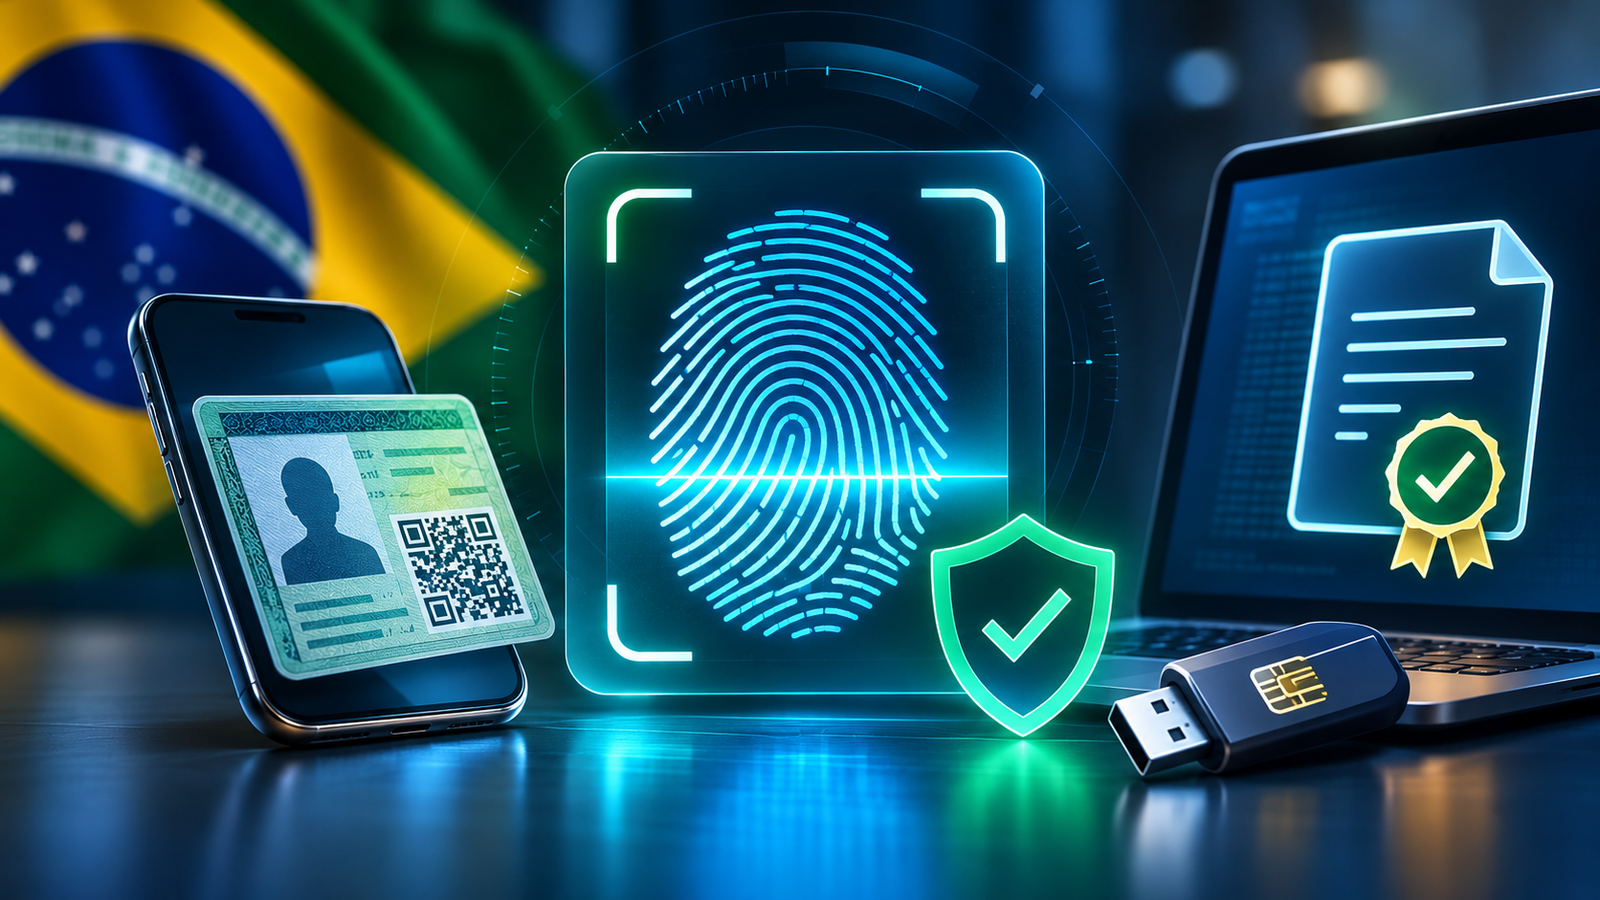

Nova regulamentação do ITI flexibiliza critérios técnicos de captura de impressões digitais, amplia o uso de documentos digitais e reforça a importância dos controles antifraude na emissão de certificados digitais.
A modernização dos processos de identificação digital no Brasil ganhou um novo capítulo. O Instituto Nacional de Tecnologia da Informação (ITI) esclareceu, em entrevista publicada em 5 de novembro de 2026, as mudanças introduzidas pela Instrução Normativa ITI nº 38/2026, que atualiza procedimentos de confirmação de identidade de solicitantes de certificados digitais da ICP-Brasil.
Entre as alterações mais relevantes estão a redução do índice mínimo de qualidade das impressões digitais no padrão NFIQ 2.0, de 70 para 40, e ajustes nas regras de utilização e validação de documentos digitais.
A norma, publicada no Diário Oficial da União em 20 de outubro de 2026, já está em vigor.
Embora as mudanças tenham como objetivo melhorar a eficiência operacional e a acessibilidade dos processos de certificação, elas também levantam questões importantes sobre segurança biométrica, prevenção de fraudes e confiabilidade da identidade digital.
Para organizações que trabalham com Identity and Access Management (IAM), Identity Proofing e Digital Identity, a atualização representa uma oportunidade de revisar a relação entre qualidade da identificação, experiência do usuário e mecanismos de proteção contra fraudes.
O que mudou nas regras da ICP-Brasil?
A Instrução Normativa ITI nº 38/2026 altera dispositivos da IN nº 36/2026 e atualiza o documento DOC-ICP-05.03, que estabelece procedimentos para identificação biométrica no âmbito da ICP-Brasil.
As mudanças concentram-se em três áreas principais:
- Qualidade biométrica: redução do índice mínimo NFIQ 2.0 de 70 para 40 para impressões digitais.
- Documentos digitais: ajustes nos procedimentos de apresentação, captura e validação de documentos de identificação.
- Segurança operacional: esclarecimentos sobre validações documentais, consultas a bases oficiais e mecanismos de prevenção e detecção de ataques de injeção biométrica.
Essas alterações procuram adaptar os requisitos técnicos à realidade operacional dos processos de emissão de certificados, mantendo os objetivos de segurança da infraestrutura brasileira de certificação digital.
NFIQ 2.0: por que o índice mínimo caiu de 70 para 40?
Uma das mudanças que mais chamam a atenção é a redução do índice mínimo de qualidade das impressões digitais.
O NFIQ 2.0 (NIST Fingerprint Image Quality) é um padrão utilizado para avaliar a qualidade de imagens de impressões digitais e sua adequação ao processamento biométrico.
Sua escala vai de 0 a 100, sendo que valores mais elevados indicam melhor qualidade estimada da imagem para reconhecimento biométrico.
Anteriormente, o requisito mínimo estabelecido era de 70 pontos. Com a atualização, passam a ser aceitas impressões digitais com pontuação igual ou superior a 40, medida após a compressão WSQ.
À primeira vista, essa redução pode gerar questionamentos sobre uma possível diminuição da segurança.
Entretanto, o ITI apresentou uma justificativa técnica baseada em dados operacionais.
Segundo o diretor-presidente do Instituto, Enylson Camolesi, a decisão considerou estudos apresentados pelo setor regulado e uma avaliação complementar realizada pela equipe técnica do órgão.
A análise envolveu uma amostra de 2.423.999 registros biométricos.
Os resultados indicaram que o limite anteriormente estabelecido poderia provocar rejeições excessivas de impressões digitais, prejudicando a utilização dessa modalidade biométrica nos processos da ICP-Brasil.
O ITI sustenta que a alteração representa um ajuste técnico fundamentado em evidências, e não uma mudança nos objetivos de segurança.
Qualidade da imagem não é a mesma coisa que segurança biométrica
É importante distinguir dois conceitos frequentemente confundidos.
A qualidade da imagem biométrica representa sua adequação técnica ao processamento e à comparação.
Já a segurança biométrica depende de um conjunto mais amplo de fatores, incluindo a confiabilidade da captura, os mecanismos de comparação, a proteção contra ataques e a integridade do processo de identificação.
Uma impressão digital com qualidade inferior não significa, automaticamente, uma identidade fraudulenta.
Da mesma forma, uma imagem com excelente qualidade não garante que sua origem seja legítima.
Por isso, a redução do limite NFIQ 2.0 não deve ser interpretada isoladamente.
O impacto real sobre a segurança depende de como os demais controles biométricos e antifraude são implementados.
Documentos digitais ganham espaço na identificação
Outra mudança relevante está relacionada à utilização de documentos digitais nos procedimentos de confirmação de identidade.
A regulamentação atualizada contempla o envio de documentos físicos ou digitais antes da videoconferência de identificação.
Quando o documento apresenta tecnologias verificáveis, como QR Code, MRZ, NFC ou chip, essas informações devem ser validadas conforme os procedimentos aplicáveis.
A norma também contempla mecanismos de validação automática de documentos em aplicativos e bases oficiais.
Essa evolução acompanha a digitalização dos documentos de identidade e a crescente demanda por processos remotos de certificação.
Entretanto, aceitar um documento digital não significa simplesmente receber uma imagem ou arquivo eletrônico.
A confiabilidade depende da capacidade de verificar a autenticidade do documento, validar seus atributos e associá-lo corretamente à pessoa que solicita o certificado.
Para os responsáveis pela arquitetura desses processos, o desafio é garantir que a experiência digital não introduza novas oportunidades de fraude documental ou falsificação de identidade.
Deepfakes e ataques de injeção biométrica entram no centro da discussão
Um dos aspectos mais relevantes da regulamentação para profissionais de segurança é o tratamento dos ataques de injeção biométrica.
Nesse tipo de ataque, um agente malicioso tenta introduzir artificialmente imagens ou vídeos no fluxo utilizado para a verificação da identidade.
O objetivo pode ser substituir a imagem capturada pela câmera por conteúdo previamente gravado, manipulado ou gerado artificialmente.
Com o avanço da inteligência artificial generativa, essas técnicas passaram a representar uma preocupação crescente para plataformas de identificação remota.
A IN nº 38/2026 ajusta a redação dos requisitos de prevenção e detecção de ataques de injeção biométrica já previstos na regulamentação anterior.
Isso reforça a importância de diferenciar dois mecanismos de proteção:
Detecção de apresentação (Presentation Attack Detection — PAD): busca identificar tentativas de enganar sensores biométricos utilizando fotografias, vídeos, máscaras ou outros artefatos apresentados ao dispositivo de captura.
Proteção contra injeção biométrica: procura impedir ou detectar a substituição ou manipulação do fluxo de dados biométricos entre a captura e o processamento.
Os mecanismos são complementares, mas não equivalentes.
Uma solução que identifica fotografias apresentadas diante de uma câmera não está necessariamente protegida contra a substituição do próprio fluxo de vídeo.
Para plataformas de Identity Proofing, essa distinção é essencial.
O impacto para IAM e Identity Security
Embora a ICP-Brasil esteja diretamente relacionada à emissão de certificados digitais, as mudanças possuem implicações para um universo mais amplo de segurança de identidades.
A confiabilidade de uma identidade digital começa antes da autenticação.
Ela depende da capacidade de estabelecer que a pessoa cadastrada corresponde efetivamente à identidade declarada.
Esse processo, conhecido como Identity Proofing, é uma etapa fundamental do ciclo de vida das identidades.
Em arquiteturas corporativas de IAM, normalmente existe grande atenção aos mecanismos de autenticação, como MFA, autenticação adaptativa e políticas de acesso condicional.
Entretanto, autenticação forte não corrige necessariamente uma identificação inicial fraudulenta.
Se uma identidade foi criada com base em informações falsas ou em um processo de verificação comprometido, mecanismos avançados de autenticação poderão proteger o acesso de uma identidade cuja legitimidade nunca foi corretamente estabelecida.
Essa é uma das razões pelas quais Identity Proofing, IAM, CIAM e prevenção de fraudes precisam ser considerados de maneira integrada.
A confiança deve acompanhar todo o ciclo de vida da identidade
A atualização brasileira também reforça um princípio importante para arquiteturas modernas de Identity Security.
A confiança em uma identidade não deve depender de uma única verificação.
Ela precisa ser construída e preservada durante diferentes etapas:
- Identificação inicial e validação documental.
- Captura e verificação biométrica.
- Emissão e vinculação de credenciais digitais.
- Autenticação e autorização.
- Monitoramento de comportamentos suspeitos.
- Revogação, expiração e renovação de credenciais.
Uma falha em qualquer uma dessas etapas pode comprometer a confiabilidade do conjunto.
O que Autoridades Certificadoras e equipes de integração devem revisar?
A OWLK identifica cinco frentes importantes de avaliação para organizações envolvidas em processos de identificação e certificação digital.
1. Atualizar os parâmetros de qualidade biométrica
Verificar se os sistemas de captura estão alinhados ao requisito mínimo NFIQ 2.0 aplicável e se a medição ocorre na etapa prevista pela norma, após a compressão WSQ.
Também é recomendável analisar o impacto das mudanças nas taxas de rejeição e na qualidade das verificações biométricas.
2. Revisar procedimentos de exceção e recaptura
A flexibilização do índice mínimo não elimina a necessidade de procedimentos para situações em que a biometria não pode ser capturada ou validada adequadamente.
Os fluxos alternativos devem respeitar os requisitos regulatórios aplicáveis e manter evidências suficientes para auditoria.
3. Validar a segurança da captura biométrica
Avaliar se as soluções utilizadas possuem mecanismos adequados de proteção contra apresentação fraudulenta e ataques de injeção biométrica.
É importante analisar não apenas as funcionalidades declaradas pelos fornecedores, mas também os cenários efetivamente cobertos pelos testes de segurança.
4. Reavaliar a validação de documentos digitais
Verificar como os sistemas tratam documentos com QR Code, MRZ, NFC e outras tecnologias verificáveis.
A integração com mecanismos oficiais de validação deve ser considerada parte essencial do processo de identificação, observadas as exigências e exceções previstas na regulamentação.
5. Fortalecer o monitoramento de fraudes
Acompanhar indicadores como rejeições biométricas, tentativas repetidas de captura, inconsistências documentais e padrões anormais de emissão.
A redução do limiar mínimo de qualidade biométrica também pode justificar a revisão dos modelos de monitoramento e análise de risco.
Essas recomendações constituem boas práticas de segurança e integração, não necessariamente novas obrigações expressamente criadas pela IN nº 38/2026.
O equilíbrio entre acessibilidade e segurança digital
A atualização das regras da ICP-Brasil evidencia um desafio enfrentado por praticamente todas as organizações que trabalham com identidades digitais.
Controles excessivamente restritivos podem gerar rejeições indevidas, aumentar custos operacionais e dificultar o acesso de usuários legítimos.
Por outro lado, processos excessivamente permissivos podem ampliar a exposição a fraudes e comprometimento de identidades.
Encontrar o equilíbrio exige decisões fundamentadas em dados, avaliação de riscos e mecanismos de segurança complementares.
A decisão do ITI de revisar o parâmetro NFIQ 2.0 com base em uma amostra de milhões de registros biométricos demonstra a importância de utilizar evidências operacionais na definição de requisitos técnicos.
Entretanto, o acompanhamento contínuo dos resultados será fundamental para verificar como os novos parâmetros se comportam diante de tentativas reais de fraude e diferentes condições de captura.
A visão da OWLK: identidade confiável começa na origem
A evolução da segurança de identidades não pode se limitar à proteção de credenciais e sessões autenticadas.
À medida que organizações ampliam seus serviços digitais e automatizam processos de onboarding, cresce a importância de estabelecer mecanismos confiáveis de identificação inicial.
A modernização da ICP-Brasil representa um movimento relevante nessa direção, ao procurar conciliar eficiência operacional, acessibilidade e segurança.
Para profissionais de IAM, CIAM e Identity Security, a principal reflexão é que a força de um mecanismo de autenticação depende também da confiabilidade do processo que estabeleceu a identidade originalmente.
Uma identidade fraudulenta, mesmo protegida por autenticação multifator, continua sendo um risco.
Por isso, biometria, validação documental, mecanismos antifraude e governança de identidades devem fazer parte de uma estratégia integrada de confiança digital.
O futuro da segurança de identidades não será definido apenas por quem consegue autenticar-se, mas também por quão confiável é a identidade que está sendo autenticada.
Fontes e referências
Instituto Nacional de Tecnologia da Informação (ITI)
Entrevista com Enylson Camolesi, publicada em 5 de novembro de 2026:
Instrução Normativa ITI nº 38/2026
Registro oficial de Instruções Normativas do ITI