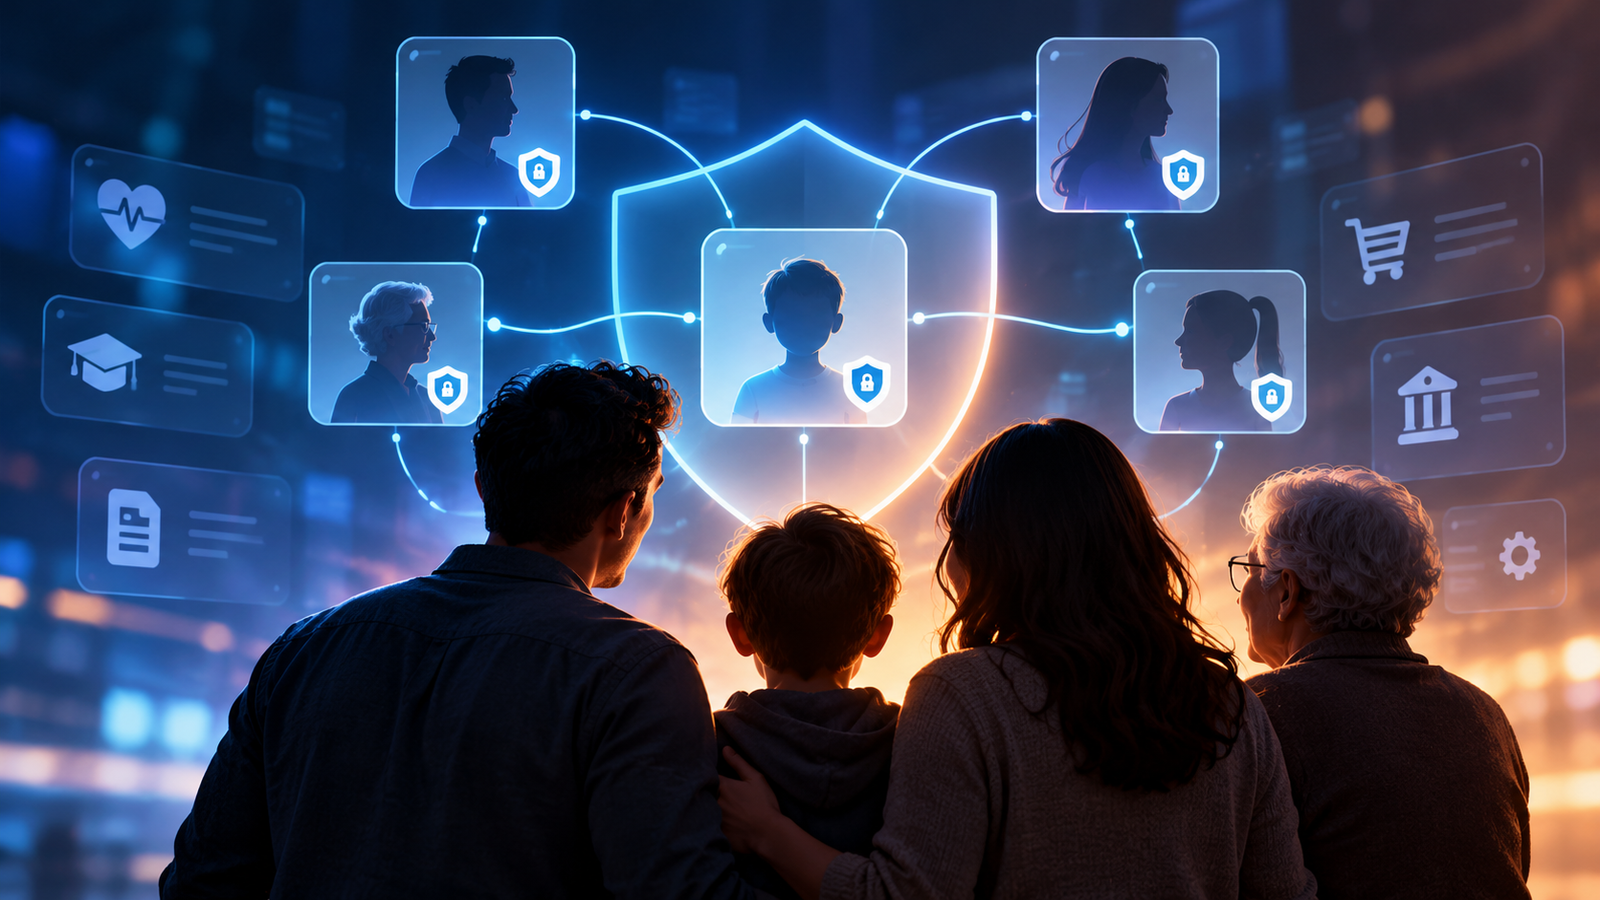

Nova funcionalidade Family Accounts permite administrar identidades de dependentes, compartilhar responsabilidades e controlar acessos sem a necessidade de dividir senhas. A proposta reforça uma tendência crescente na segurança digital: considerar não apenas quem é o usuário, mas também suas relações com outras pessoas.
Durante anos, a identidade digital foi construída em torno de um princípio relativamente simples: cada pessoa possui uma conta, utiliza suas credenciais para se autenticar e recebe permissões para acessar determinados serviços.
Esse modelo continua sendo fundamental para a segurança das aplicações, mas nem sempre representa a maneira como as pessoas interagem no mundo real.
Pais precisam administrar serviços utilizados pelos filhos. Familiares acompanham questões médicas de pessoas idosas. Responsáveis legais compartilham decisões sobre dependentes. Em muitas dessas situações, uma pessoa precisa executar determinadas ações em nome de outra, sem que isso signifique compartilhar sua identidade ou conceder acesso irrestrito.
É justamente esse desafio que a empresa de segurança de identidades Descope pretende enfrentar com o lançamento do Family Accounts, uma funcionalidade voltada à gestão de relacionamentos entre usuários dentro de aplicações digitais.
A novidade faz parte de uma abordagem que a empresa denomina Relational Identity, ou identidade relacional.
Quando uma conta individual não é suficiente
O compartilhamento de credenciais ainda é uma solução improvisada para muitas necessidades familiares.
Imagine dois responsáveis que precisam acompanhar informações escolares ou médicas de uma criança. Em uma aplicação que não oferece mecanismos de delegação, ambos podem acabar utilizando a mesma conta.
Embora pareça conveniente, essa prática cria problemas de segurança e privacidade.
Quando duas pessoas utilizam as mesmas credenciais, torna-se mais difícil identificar quem realizou determinada operação. Também não existe uma maneira simples de conceder acesso a apenas algumas funcionalidades ou revogar a autorização de um dos responsáveis sem afetar o outro.
A situação se torna ainda mais complexa em famílias com diferentes estruturas, como pais separados, responsáveis legais múltiplos ou pessoas que administram serviços de parentes idosos.
O desafio, portanto, não está apenas em autenticar usuários, mas em compreender e controlar as relações existentes entre eles.
Como funciona o Family Accounts
A proposta da Descope é permitir que aplicações reconheçam essas relações diretamente em sua arquitetura de identidade.
Com o Family Accounts, desenvolvedores podem criar perfis de dependentes, associar diferentes responsáveis a uma mesma pessoa e estabelecer permissões específicas para cada relacionamento.
Entre as capacidades apresentadas estão a criação de perfis sem credenciais próprias, a possibilidade de múltiplos responsáveis administrarem um dependente e a participação de uma mesma identidade em diferentes grupos familiares.
Na prática, isso significa que dois responsáveis podem acessar informações de um filho utilizando suas próprias contas, sem compartilhar senhas.
Cada pessoa mantém sua identidade individual, enquanto a aplicação reconhece a relação que autoriza determinadas operações.
Esse modelo também abre espaço para controles mais específicos. Um responsável pode ter permissão para consultar informações, enquanto outro pode estar autorizado a executar determinadas ações administrativas, dependendo das regras definidas pela aplicação.
A proposta é oferecer esses recursos como parte da infraestrutura de identidade, reduzindo a necessidade de desenvolver soluções personalizadas para cada cenário.
A identidade digital começa a considerar relacionamentos
O lançamento chama atenção para uma transformação mais ampla no setor de segurança digital.
Tradicionalmente, os sistemas de gerenciamento de identidades e acessos, conhecidos como IAM, concentram-se em responder duas perguntas fundamentais: quem está tentando acessar um recurso e o que essa pessoa está autorizada a fazer?
Com a identidade relacional, surge uma terceira dimensão: qual é a relação entre a pessoa que solicita o acesso e a identidade ou recurso envolvido?
Essa mudança aproxima o conceito de modelos de autorização baseados em relacionamentos, conhecidos como Relationship-Based Access Control (ReBAC).
Diferentemente de abordagens que dependem principalmente de papéis ou atributos individuais, o ReBAC considera vínculos entre entidades na avaliação das permissões.
Em uma plataforma educacional, por exemplo, um usuário pode ter acesso às informações de uma criança porque é seu responsável legal. Em um serviço de saúde, a autorização pode depender da existência de uma relação válida de representação.
O acesso deixa de depender exclusivamente das características isoladas de uma conta e passa a considerar o contexto dos relacionamentos.
Isso não elimina modelos tradicionais, como RBAC e ABAC, mas amplia as possibilidades de construção de políticas de autorização.
Segurança e privacidade entram no centro da discussão
A gestão de identidades relacionadas também traz desafios que vão além da tecnologia.
Permitir que uma pessoa acesse informações de outra exige mecanismos claros de consentimento, representação, revogação e auditoria.
Uma relação familiar, por exemplo, não significa necessariamente autorização irrestrita para acessar qualquer informação.
Dependendo do serviço, da idade do dependente e da legislação aplicável, determinadas operações podem exigir permissões específicas ou mecanismos adicionais de validação.
Também é necessário considerar situações em que os relacionamentos mudam.
O que acontece quando um dependente atinge a maioridade? Como uma autorização é revogada após uma alteração de guarda? Quem pode adicionar ou remover responsáveis? Como impedir que uma relação antiga continue concedendo acesso a informações sensíveis?
Essas questões mostram que a identidade relacional precisa ser acompanhada por políticas consistentes de governança e proteção de dados.
Em mercados sujeitos a regulamentações de privacidade, como o Regulamento Geral sobre a Proteção de Dados (RGPD) na União Europeia e a Lei Geral de Proteção de Dados (LGPD) no Brasil, a implementação desses modelos também deve considerar finalidade, minimização de dados e bases legais adequadas.
Uma tendência que pode ultrapassar o ambiente familiar
Embora o lançamento da Descope esteja direcionado às contas familiares, o conceito de identidade relacional possui aplicações potenciais em diferentes setores.
No ambiente corporativo, relações entre funcionários, fornecedores, parceiros e organizações já influenciam decisões de acesso.
Em plataformas digitais, um profissional pode atuar em nome de uma empresa, um representante pode administrar recursos de diferentes clientes e uma organização pode delegar responsabilidades a terceiros.
A expansão dos agentes de inteligência artificial acrescenta outra dimensão a essa discussão.
À medida que agentes de IA passam a executar tarefas em nome de pessoas e organizações, torna-se necessário estabelecer quem concedeu determinada autorização, quais recursos podem ser utilizados e sob quais condições essa delegação permanece válida.
Embora o Family Accounts não seja uma solução específica para governança de agentes de IA, o princípio de representar relacionamentos e delegações de maneira explícita também é relevante para esse novo cenário.
A identidade digital tende a envolver não apenas pessoas e aplicações, mas redes de relacionamentos entre usuários, organizações, serviços e agentes automatizados.
O próximo passo da gestão de identidades?
O anúncio da Descope não significa que os modelos tradicionais de IAM estejam ultrapassados.
Autenticação, autorização, gerenciamento do ciclo de vida das identidades e princípios como o menor privilégio continuam essenciais.
A diferença está na crescente necessidade de representar situações que não podem ser resolvidas apenas com uma conta individual e um conjunto estático de permissões.
Ao incorporar relacionamentos à infraestrutura de identidade, plataformas digitais podem oferecer experiências mais próximas das necessidades reais dos usuários, sem depender do compartilhamento de credenciais.
O desafio será garantir que essa flexibilidade não introduza novas formas de acesso indevido ou relações de confiança difíceis de controlar.
A identidade digital do futuro talvez não seja definida apenas por quem somos, mas também por quem podemos representar, em nome de quem podemos agir e quais limites existem nessas relações.
O Family Accounts é mais um sinal de que essa discussão começa a ganhar espaço no mercado de segurança de identidades.
Fonte: Descope — Family Accounts, comunicado oficial.

