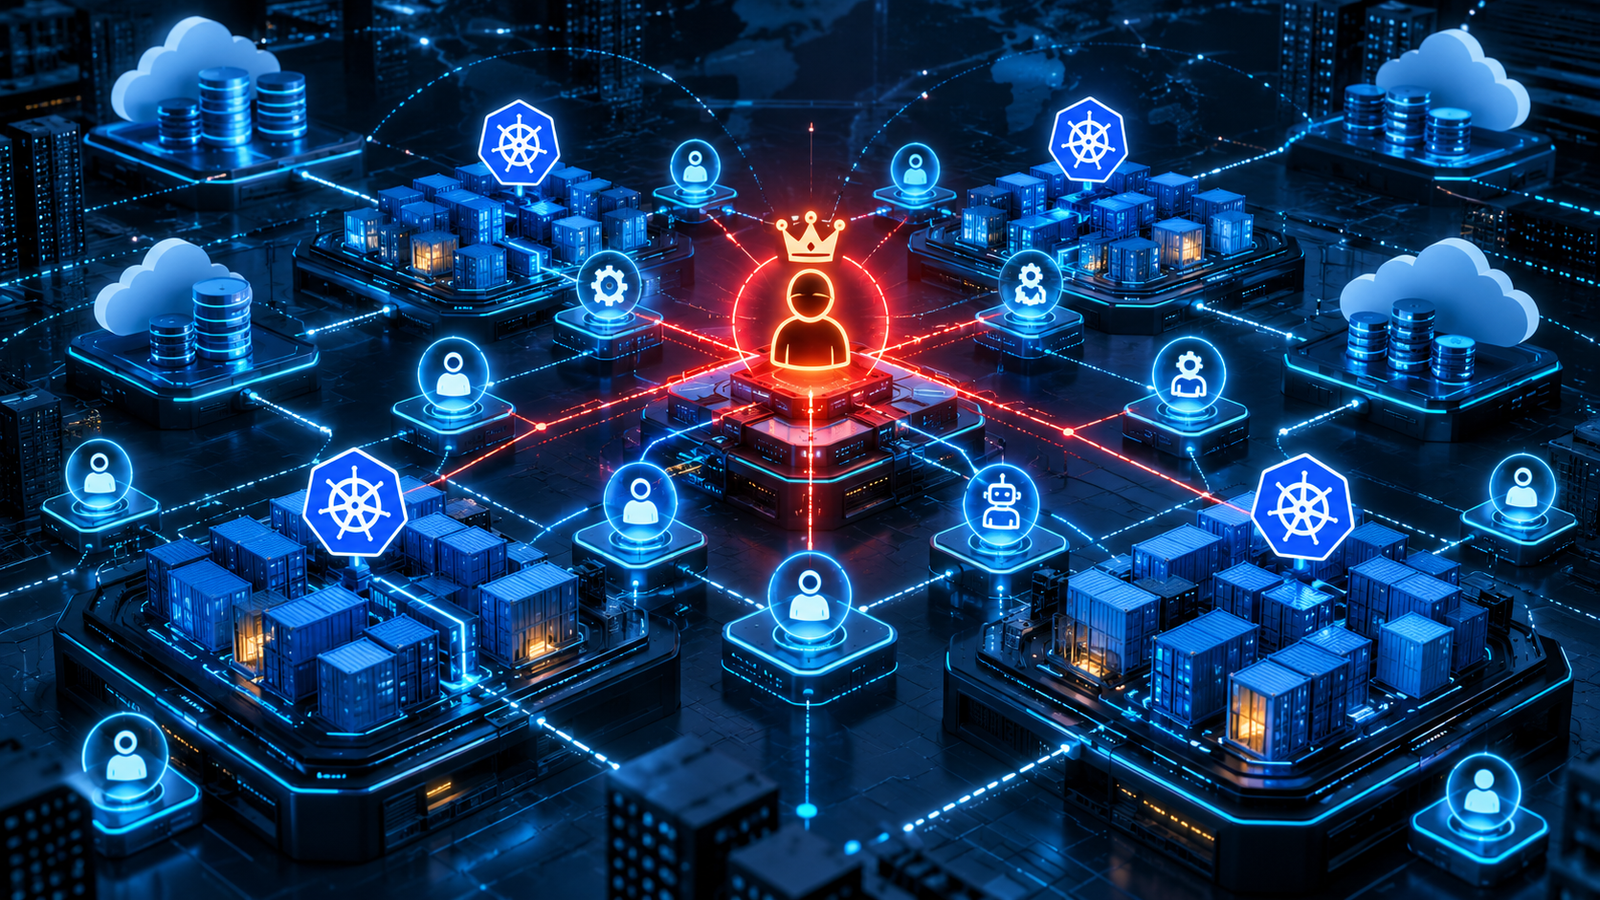

Service Accounts, RBAC e Cloud IAM estão criando uma nova fronteira de riscos para as empresas. Com a expansão dos ambientes multicloud e da inteligência artificial agêntica, controlar as identidades não humanas tornou-se uma prioridade de cibersegurança.
A transformação digital trouxe uma mudança significativa na forma como as organizações gerenciam identidades. Durante décadas, os programas de Identity and Access Management (IAM) concentraram seus esforços em colaboradores, prestadores de serviços e parceiros comerciais. Entretanto, uma nova categoria de identidades vem ganhando protagonismo nas infraestruturas corporativas: as identidades não humanas (Non-Human Identities — NHI).
Entre essas identidades estão contas de serviço, aplicações, workloads, APIs, processos automatizados e, mais recentemente, agentes de inteligência artificial.
No universo Kubernetes, essa realidade apresenta um desafio particularmente preocupante: Service Accounts com privilégios excessivos, muitas vezes criadas para resolver necessidades temporárias, mas que permanecem ativas e com permissões elevadas durante anos.
O problema vai muito além de uma configuração inadequada. Trata-se de uma lacuna de governança que pode permitir movimentação lateral, acesso indevido a informações sensíveis e comprometimento de ambientes inteiros.
O perigo das Service Accounts privilegiadas
No Kubernetes, as Service Accounts fornecem identidades para processos executados em Pods, permitindo que aplicações e componentes automatizados interajam com a API do cluster.
Essas identidades são essenciais para o funcionamento de controladores, operadores, ferramentas de monitoramento e pipelines de integração e entrega contínua (CI/CD).
O problema começa quando recebem permissões superiores às necessárias.
Imagine um pipeline responsável apenas por atualizar uma aplicação em determinado namespace. Em vez de receber permissões específicas para executar essa operação, sua Service Account recebe a função cluster-admin.
Na prática, isso pode permitir que um processo originalmente limitado a uma atividade operacional tenha controle administrativo sobre todo o cluster.
Se um invasor comprometer um container que utiliza essa identidade e conseguir acessar suas credenciais, poderá explorar os privilégios associados à conta.
Dependendo das permissões disponíveis, as consequências incluem acesso a Secrets, alteração ou exclusão de workloads, manipulação de configurações de segurança e criação de novos caminhos de escalonamento de privilégios.
Uma identidade criada para executar uma tarefa simples pode transformar-se em uma porta de entrada para comprometer toda a infraestrutura.
Quando a automação multiplica os riscos
Um dos aspectos mais preocupantes desse cenário é que os privilégios excessivos nem sempre permanecem restritos ao ambiente onde foram originalmente concedidos.
Ferramentas como Terraform, Helm, Argo CD e Flux permitem automatizar a criação e manutenção de infraestruturas Kubernetes.
Embora fundamentais para a eficiência operacional, essas tecnologias também podem reproduzir configurações inseguras em grande escala.
Uma Service Account configurada com privilégios administrativos em um template compartilhado pode acabar sendo criada automaticamente em dezenas de clusters.
O problema torna-se ainda mais complexo em ambientes GitOps.
Se uma configuração excessivamente permissiva estiver definida no repositório utilizado como fonte de verdade, sua remoção manual poderá ser revertida automaticamente pelo mecanismo de sincronização.
Nesse contexto, o risco deixa de ser apenas uma configuração incorreta e passa a representar uma falha sistêmica de governança.
A mesma automação que garante consistência operacional pode perpetuar privilégios desnecessários por toda a organização.
Kubernetes RBAC e Cloud IAM: duas camadas de acesso, um único risco
Outro desafio importante surge da interação entre o controle de acesso nativo do Kubernetes e os mecanismos de IAM dos provedores de nuvem.
O Kubernetes utiliza Role-Based Access Control (RBAC) para determinar quais operações uma identidade pode executar sobre os recursos do cluster.
Entretanto, aplicações executadas nesses ambientes frequentemente precisam acessar serviços externos, como bancos de dados, sistemas de armazenamento, filas de mensagens e APIs de provedores cloud.
Para isso, podem utilizar mecanismos de identidade federada e assumir permissões em plataformas como AWS, Microsoft Azure e Google Cloud.
O resultado é uma combinação de dois modelos de autorização independentes.
Uma Service Account pode possuir permissões extremamente limitadas dentro do Kubernetes e, simultaneamente, estar associada a uma identidade cloud capaz de modificar ou excluir dados críticos.
Considere um exemplo:
Uma aplicação executada em determinado namespace possui apenas permissões de leitura sobre recursos Kubernetes. Durante uma revisão de RBAC, essa configuração parece adequada.
Entretanto, a identidade utilizada pela aplicação também está autorizada a acessar e modificar um bucket de armazenamento em produção.
Caso o workload seja comprometido, o invasor poderá explorar essas permissões externas, mesmo sem possuir privilégios administrativos no cluster.
Isso evidencia uma questão fundamental:
A avaliação de risco de uma identidade não humana não pode considerar apenas as permissões locais. É necessário compreender toda a cadeia de acessos e relações de confiança associadas a ela.
O privilégio efetivo precisa ser analisado considerando Kubernetes, provedores cloud, aplicações e serviços externos.
Credenciais antigas: o problema do ciclo de vida das identidades
Além das permissões excessivas, muitas organizações enfrentam dificuldades para controlar o ciclo de vida das credenciais utilizadas por workloads.
Versões antigas do Kubernetes criavam automaticamente tokens de Service Accounts armazenados em Secrets, frequentemente sem prazo de expiração.
A partir do Kubernetes 1.24, esse comportamento deixou de ser o padrão para novas Service Accounts, favorecendo o uso de tokens projetados com validade limitada.
Entretanto, a atualização de um cluster não significa necessariamente que todas as credenciais antigas tenham sido eliminadas.
Ambientes modernizados podem continuar contendo tokens legados, certificados e segredos utilizados por integrações antigas.
Isso cria situações em que credenciais permanecem disponíveis mesmo depois de mudanças nas aplicações ou nos processos que justificaram sua criação.
O problema é semelhante ao observado em programas tradicionais de IAM, quando contas técnicas continuam ativas após o encerramento de projetos ou a substituição de sistemas.
A diferença é que, em ambientes Kubernetes, essas identidades podem ser criadas e modificadas continuamente por processos automatizados.
Sem inventário, ownership e políticas de expiração, torna-se difícil determinar quais credenciais ainda são necessárias.
O que a governança de identidades precisa aprender com Kubernetes
A segurança dessas identidades exige uma evolução dos modelos tradicionais de Identity Governance and Administration (IGA).
Não basta identificar quais contas existem. É necessário compreender quem é responsável por elas, quais recursos podem acessar e por quanto tempo esses privilégios devem permanecer válidos.
Uma estratégia consistente deve contemplar diferentes dimensões.
1. Inventário de identidades não humanas
As organizações precisam identificar Service Accounts, workloads, identidades federadas, tokens e credenciais técnicas existentes em seus ambientes.
Esse inventário deve relacionar cada identidade à aplicação, ao ambiente, à equipe responsável e à sua finalidade.
2. Ownership e responsabilidade
Toda identidade não humana deve possuir um responsável claramente definido.
Mesmo quando uma identidade é criada automaticamente, deve existir uma equipe ou proprietário de serviço responsável por aprovar seus privilégios e justificar sua continuidade.
3. Princípio do menor privilégio
Permissões administrativas amplas devem ser substituídas, sempre que possível, por políticas específicas.
No Kubernetes, isso significa utilizar Roles e RoleBindings adequados aos recursos, operações e namespaces realmente necessários.
As permissões concedidas nos provedores cloud também precisam seguir esse princípio.
4. Certificação periódica de acessos
Assim como os acessos de colaboradores são revisados periodicamente, as permissões das identidades não humanas devem passar por processos de recertificação.
Essas revisões precisam avaliar a necessidade operacional, o nível de privilégio e os riscos associados.
5. Gestão do ciclo de vida
A criação, alteração e eliminação das identidades devem acompanhar o ciclo de vida das aplicações e dos workloads.
Credenciais desnecessárias precisam ser revogadas, enquanto mecanismos de autenticação de curta duração e federação devem ser priorizados quando tecnicamente viáveis.
6. Monitoramento e detecção de comportamentos anómalos
A governança preventiva deve ser complementada por mecanismos capazes de identificar alterações inesperadas de privilégios, utilização incomum de credenciais e operações incompatíveis com o comportamento esperado de cada workload.
Essa abordagem aproxima o IAM das disciplinas de Identity Threat Detection and Response (ITDR) e Cloud Infrastructure Entitlement Management (CIEM).
Da governança tradicional ao CIEM
O crescimento dos ambientes Kubernetes e multicloud reforça a importância das capacidades de CIEM.
Enquanto as soluções tradicionais de IGA concentram-se na administração e revisão dos acessos, o CIEM procura oferecer visibilidade sobre permissões e direitos efetivos em infraestruturas cloud.
Essa distinção torna-se especialmente relevante quando uma identidade possui diferentes níveis de autorização em múltiplos ambientes.
Por exemplo, uma Service Account pode estar associada a uma identidade AWS que, por sua vez, possui permissões sobre recursos de armazenamento, serviços de computação e sistemas de gestão de segredos.
Avaliar apenas a configuração Kubernetes não permite compreender completamente o risco.
É necessário correlacionar as relações entre identidades, papéis, políticas, recursos e mecanismos de federação.
A integração entre IGA, CIEM e ITDR representa, portanto, uma evolução importante para organizações que pretendem implementar uma governança abrangente das identidades não humanas.
Agentes de IA ampliam a urgência desse debate
A adoção crescente de agentes de inteligência artificial adiciona uma nova dimensão ao problema.
Diferentemente de aplicações tradicionais, que normalmente executam operações previamente definidas, agentes de IA podem tomar decisões, selecionar ferramentas e executar sequências de ações com diferentes graus de autonomia.
Quando esses agentes são executados em ambientes Kubernetes, podem utilizar Service Accounts e mecanismos de identidade federada para interagir com sistemas corporativos.
Imagine um agente de IA responsável por analisar incidentes operacionais.
Para cumprir sua função, ele precisa consultar logs, verificar o estado de aplicações e recolher informações de infraestrutura.
Se receber privilégios administrativos desnecessários, uma falha de segurança, uma instrução maliciosa ou um comportamento inesperado poderá provocar consequências muito superiores às originalmente previstas.
Nesse cenário, o risco não está necessariamente na inteligência artificial em si, mas na combinação entre autonomia operacional e permissões excessivas.
Um agente de IA não deve possuir mais privilégios do que aqueles estritamente necessários para executar as ações autorizadas.
Isso exige mecanismos de identidade próprios, políticas de autorização contextuais, rastreabilidade das operações e controles sobre as ferramentas e recursos que cada agente pode utilizar.
Também reforça a necessidade de separar a identidade do agente da identidade do usuário ou sistema que solicita determinada operação.
Como começar a reduzir os privilégios excessivos
Para organizações que desejam enfrentar esse problema, algumas medidas práticas podem representar um ponto de partida.
A primeira consiste em identificar Service Accounts associadas a permissões administrativas, especialmente aquelas vinculadas à função cluster-admin.
Em seguida, é importante verificar se essas permissões continuam justificadas e se existem alternativas mais restritivas.
Também é necessário analisar os templates de infraestrutura, pipelines CI/CD e configurações GitOps para identificar concessões excessivas reproduzidas automaticamente.
Outro passo essencial é mapear as relações entre Service Accounts e identidades cloud, permitindo identificar privilégios que ultrapassam os limites do Kubernetes.
Por fim, a organização deve estabelecer processos contínuos de revisão, monitoramento e gestão do ciclo de vida dessas identidades.
A remoção de privilégios deve ser conduzida de forma controlada, considerando dependências operacionais e possíveis impactos sobre aplicações críticas.
O objetivo não é simplesmente eliminar permissões administrativas, mas garantir que cada privilégio seja necessário, justificado, rastreável e proporcional ao risco.
O futuro do IAM também pertence às máquinas
Durante muitos anos, a governança de identidades foi estruturada principalmente em torno de pessoas.
Os processos de Joiner, Mover e Leaver, as campanhas de certificação e os modelos de controle de acesso foram desenvolvidos para responder às necessidades de colaboradores e parceiros.
Entretanto, a expansão das arquiteturas cloud-native, da automação e da inteligência artificial está modificando profundamente esse cenário.
As identidades não humanas precisam passar a fazer parte da estratégia corporativa de IAM com o mesmo rigor aplicado às identidades humanas, mas com mecanismos adaptados à sua natureza dinâmica e automatizada.
Isso significa ampliar a governança para incluir workloads, Service Accounts, APIs, pipelines e agentes de IA.
Significa também reconhecer que a segurança não termina na autenticação ou na configuração de uma política RBAC.
Ela depende da capacidade de compreender continuamente quais identidades existem, quais permissões possuem, como essas permissões são utilizadas e quais riscos representam.
O verdadeiro desafio não é apenas impedir que uma Service Account tenha privilégios excessivos. É construir um modelo de governança capaz de evitar que esses privilégios sejam concedidos, propagados e esquecidos.
Em um mundo cada vez mais automatizado, a próxima grande transformação do IAM não estará limitada à gestão de pessoas.
Ela estará na capacidade de governar, proteger e monitorar as identidades que executam operações em nome das aplicações, das máquinas e da inteligência artificial.

