
Até dezembro de 2027, os bancos que operam na União Europeia vão ter que aceitar uma nova forma de identificar clientes, sem necessidade de foto de documento, selfie ou vídeo chamada. O cliente irá apresentar uma credencial guardada no celular, assinada pelo Estado e o banco irá confiar nela.
Essa credencial vem da carteira europeia de identidade digital, que cada país da UE precisa oferecer até o fim deste ano.
Para quem trabalha com CIAM, é uma mudança em que a pergunta deixa de ser “como verificar essa pessoa?” e começa a ser “em quem confiar para verificar essa pessoa?”. E uma especificação publicada no fim de outubro aponta uma nova possibilidade, onde o banco também vai poder emitir credenciais.
O que é uma carteira de identidade digital?
Quem trabalha com IAM conhece bem o login federado. No OpenID Connect, por exemplo, o usuário tenta entrar em um site, é mandado ao provedor de identidade, autentica e volta com um token.
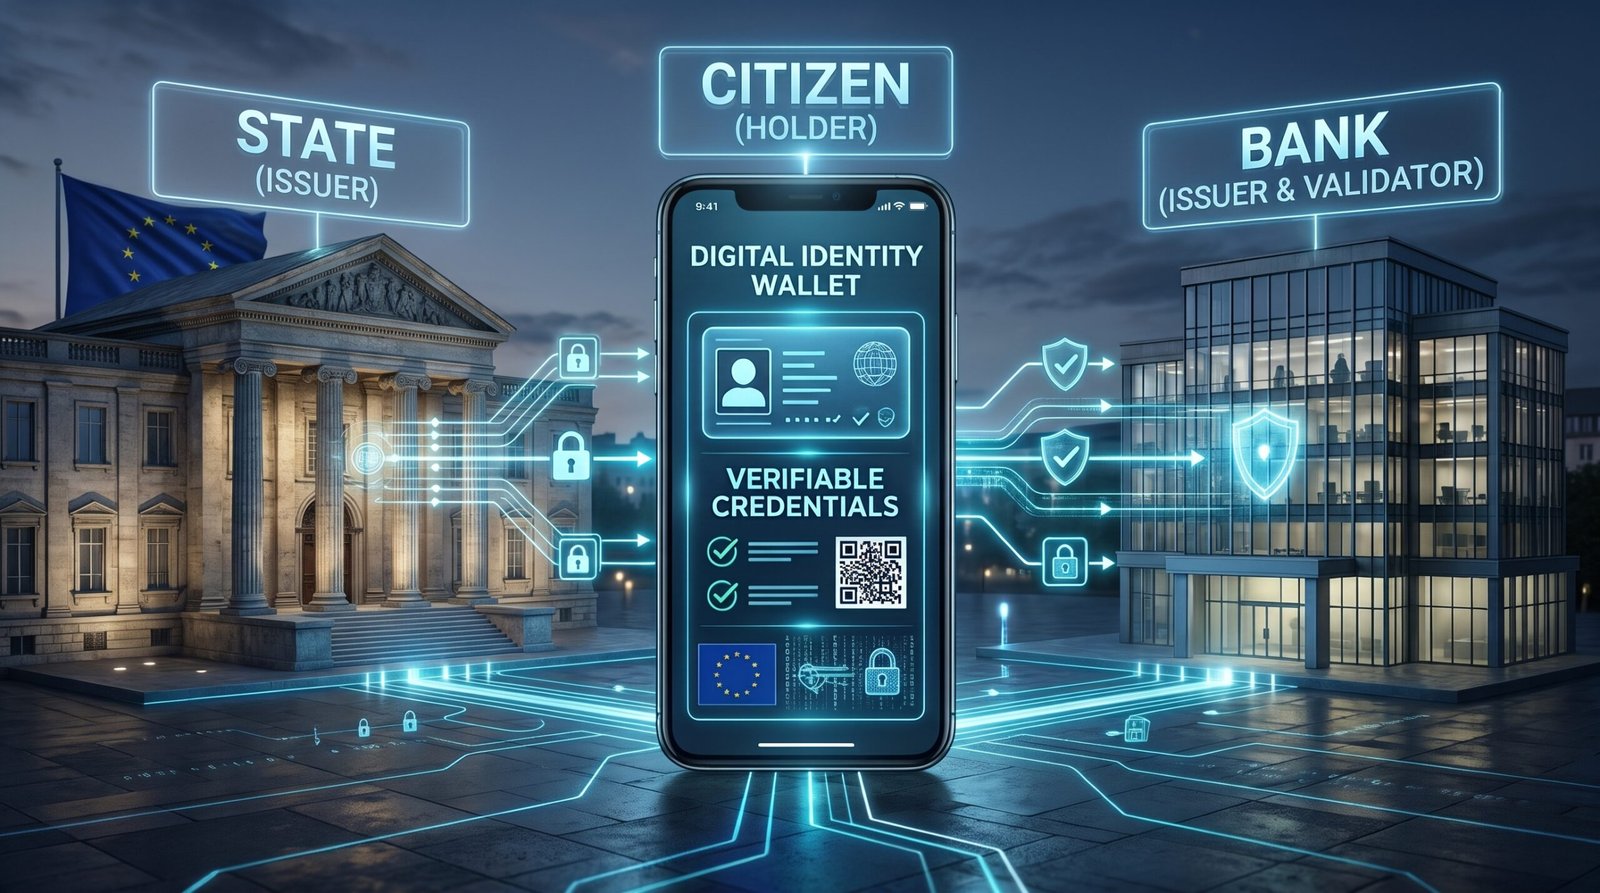
A carteira trabalha com uma lógica um pouco diferente e funciona com três papéis:
- Emissor: é quem atesta algo da carteira. Por exemplo, o Estado atesta seu nome e data de nascimento, a universidade atesta seu diploma, o órgão de trânsito atesta sua carteira de motorista.
- Portador: a pessoa que possui a carteira e que guarda essas credenciais no celular.
- Verificador: quem precisa conferir algo, como um banco, uma locadora de carros ou um site de apostas.
O emissor assina a credencial uma vez e quando você a apresenta, o verificador confere a assinatura e a validade sem perguntar nada ao emissor naquele momento.
Também é possível mostrar só um pedaço da credencial, em uma divulgação seletiva, com formatos como o mdoc (mobile document, padrão ISO criado para a carteira de motorista no celular). Um site consegue confirmar que você é maior de 18 anos sem saber sua data de nascimento ou onde você mora.
Descentralizada, mas nem tanto
Por anos, “identidade descentralizada” andou junto com blockchain e com a ideia de identidade autossoberana, em que nenhuma autoridade controla nada. Esse modelo da carteira europeia aproveita parte disso e deixa outra parte de fora.
O que descentraliza é o dado que fica com o cidadão, no aparelho dele, e cada apresentação acontece sem que o emissor saiba onde a credencial foi usada. É um ganho real de privacidade em relação ao login federado, em que o IdP sabe todos os lugares onde você entrou.
A confiança, por outro lado, continua bem centralizada. Regulamentos e listas oficiais mantidas pelos Estados definem quem pode emitir, quais carteiras são certificadas e quais dados cada verificador pode pedir. O banco não aceita uma credencial porque a assinatura confere, ele aceita porque o emissor está numa lista que ele reconhece.
No fundo, é uma infraestrutura de chaves públicas com regras do governo por cima. Menos revolucionário do que o discurso de descentralização prometia e, justamente por isso, mais fácil de um banco adotar.
A novidade de outubro: o banco também emite
No cenário atual, os bancos aparecem só como verificador, mas a OpenID for Verifiable Credential Issuance (OpenID4VCI), a especificação usada para emitir credenciais nas carteiras, ganhou em 27 de outubro um novo rascunho e a parte mais interessante é uma seção chamada Interactive Authorization.
Ela permite que o fluxo de autorização aconteça inteiro dentro da carteira, sem abrir o navegador e o caso de uso principal descrito no texto é exigir que o usuário apresente uma credencial como condição para receber outra.
Na prática, ficaria assim:
- O cliente pede ao banco uma credencial de titular de conta.
- O banco, dentro da própria carteira, pede a identidade digital emitida pelo Estado.
- A carteira apresenta, o banco confere e, na mesma interação, entrega a credencial dele.
- Essa credencial pode então ser utilizada em uma seguradora ou imobiliária sem que o cliente refaça o KYC.
Nesse cenário, o banco deixa de ser só quem confere identidade e vira uma fonte confiável de atributos, como “tem conta ativa” ou “passou por KYC”.
Essa novidade é um rascunho e os detalhes ainda podem mudar, mas já é uma direção que está ficando clara.
E no Brasil?
Na Europa cada país precisa oferecer uma carteira até o fim de 2026 e os bancos precisam aceitá-la até o fim de 2027. É muito provável que tenham atrasos, aplicativos paralelos e diferenças entre países, mas já existe um direcionamento definido.
O Brasil está alguns passos atrás: em junho, o governo federal começou a desenhar uma infraestrutura pública de credenciais verificáveis. A princípio a ideia é aproveitar o que já existe: o Gov.br, a nova Carteira de Identidade Nacional e o Conecta Gov.br, sendo que o primeiro caso de uso deve ser a verificação de idade exigida pelo ECA Digital, com o Gov.br emitindo as credenciais.
É bom deixar claro que a CIN que aparece hoje no app Gov.br ainda não é uma credencial verificável no sentido europeu: assinada, presa ao aparelho, capaz de mostrar só o necessário e de ser conferida sem consultar ninguém. Por enquanto, ela se parece mais com a imagem de um documento.
Para quem trabalha com CIAM em bancos e fintechs brasileiras, acompanhar a Europa agora é uma vantagem. As perguntas que os bancos de lá estão respondendo vão chegar aqui:
- Como confiar numa identidade emitida por outra instituição?
- Como ligar essa credencial ao cliente que já está na base?
- O que fazer quando o celular se perde?
- Vale a pena o banco também emitir credenciais?