
Descrição: Entenda como combinar a concessão automática de acessos com treinamento, aprovações e outras habilitações para reduzir riscos sem comprometer a agilidade do onboarding.
A automação da concessão de acessos é uma das principais vantagens de uma estratégia de Identity Governance and Administration (IGA). Quando uma pessoa ingressa na empresa ou muda de função, informações vindas de uma fonte autoritativa, como o sistema de Recursos Humanos, podem ser usadas para identificar os acessos necessários e acelerar o início de suas atividades.
Mas essa automação traz uma pergunta importante: pertencer a um departamento é motivo suficiente para receber todos os acessos associados a ele?
Em muitos casos, a resposta é não.
Uma pessoa recém-contratada para a área de Segurança da Informação pode precisar de acesso imediato a documentos internos, ferramentas de colaboração e sistemas de chamados. Entretanto, isso não significa que ela deva receber automaticamente privilégios administrativos em uma plataforma de segurança ou acesso irrestrito a informações sensíveis.
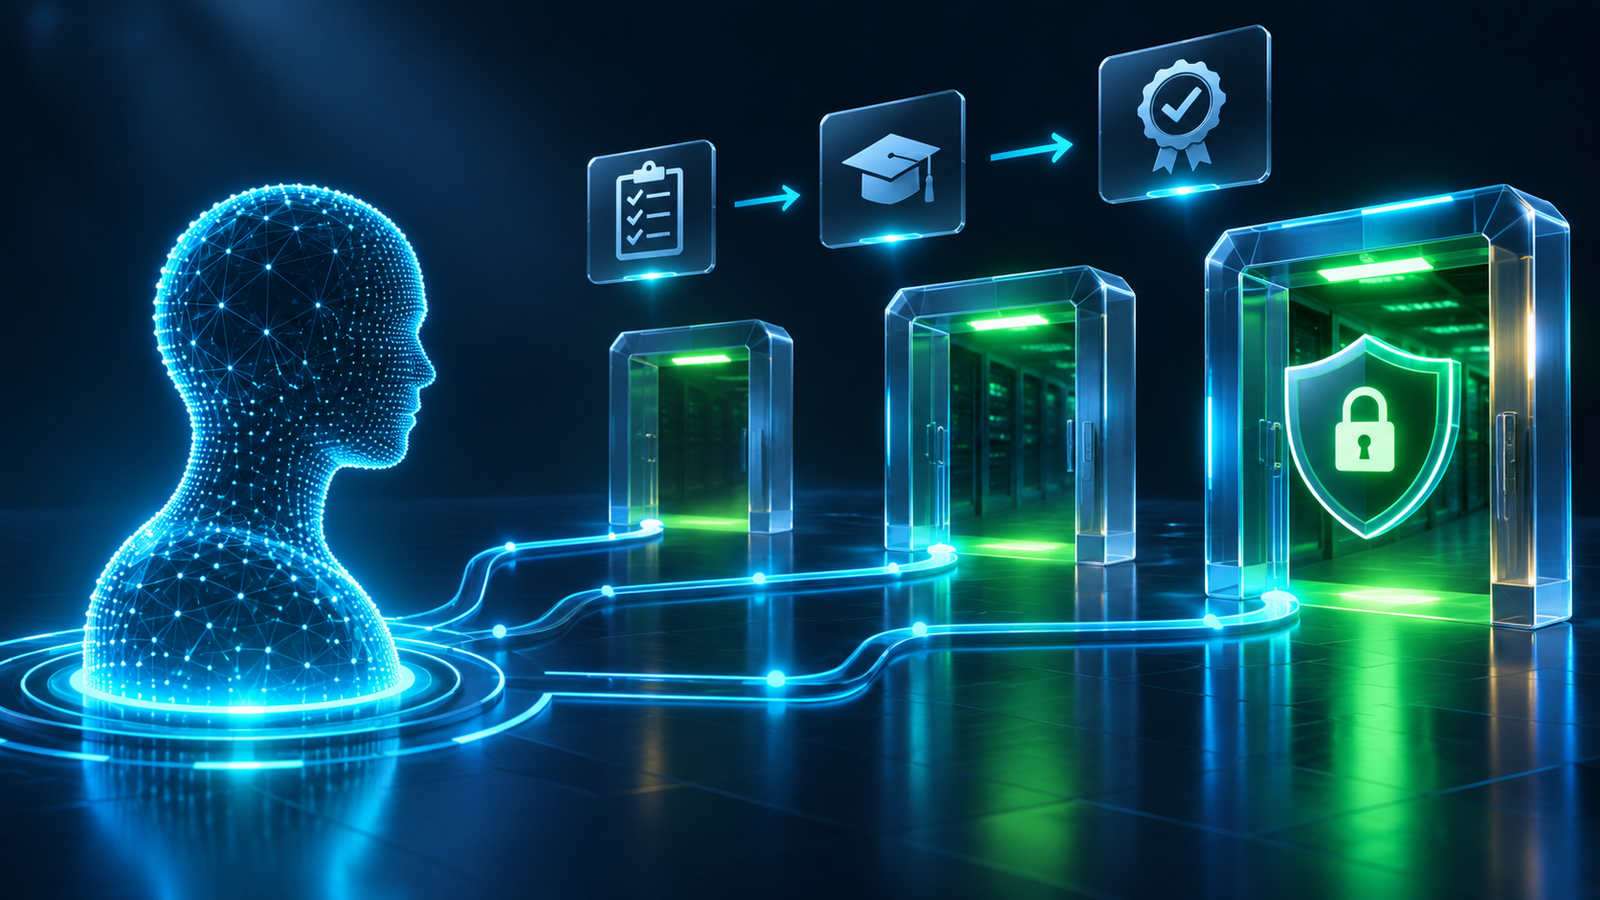
Para esses casos, a governança de identidades pode combinar a atribuição automática de acessos com requisitos adicionais de habilitação.
O desafio das concessões automáticas
Em um modelo de controle de acesso baseado em papéis, ou Role-Based Access Control (RBAC), a empresa define funções que agrupam as permissões necessárias para determinados cargos, atividades ou áreas.
Por exemplo:
Funcionário do departamento de Segurança → recebe os acessos associados à função “Segurança da Informação”.
Esse modelo facilita a gestão e reduz solicitações manuais. Contudo, se a função agrupar acessos com diferentes níveis de risco, uma única mudança no cadastro do RH poderá desencadear concessões que deveriam depender de treinamento, aprovação ou outra validação.
O risco aumenta quando os dados da fonte autoritativa estão incorretos ou quando a composição de uma função muda sem uma revisão adequada. Nessas situações, a automação pode reproduzir um erro em escala e conceder acessos indevidos com rapidez.
O objetivo, portanto, é estabelecer controles proporcionais ao risco de cada acesso, preservando os benefícios da automação.
Separar o vínculo organizacional da habilitação
Uma abordagem é tratar duas perguntas como decisões relacionadas, mas distintas:
- Por que a pessoa precisa deste acesso?
- Ela já cumpriu as condições para recebê-lo?
A primeira pergunta pode ser respondida por atributos como departamento, cargo, localização ou projeto. A segunda pode depender de requisitos adicionais, como:
- Conclusão de treinamento obrigatório;
- Assinatura de termo de confidencialidade;
- Aprovação do gestor ou do responsável pela aplicação;
- Verificação de antecedentes, quando aplicável;
- Certificação profissional;
- Autorização específica para operar um ambiente crítico.
Assim, o vínculo com a área demonstra a necessidade potencial do acesso, enquanto a habilitação demonstra que a pessoa cumpriu os requisitos definidos para recebê-lo.
A lógica pode ser representada da seguinte forma:
Necessidade de acesso + requisitos atendidos = acesso elegível para concessão.
A habilitação, isoladamente, não precisa conceder o acesso. Uma pessoa pode concluir um treinamento de segurança e continuar sem necessidade de administrar uma ferramenta privilegiada.
Um exemplo prático: a chegada de um analista de segurança
Imagine que uma empresa contrate Ana para a equipe de Segurança da Informação. Quando o RH registra sua admissão, a plataforma de IGA identifica o departamento e associa Ana à função correspondente.
Essa função inclui diferentes acessos:
| Acesso | Finalidade | Condição adicional |
|---|---|---|
| Portal interno da área | Consultar políticas e procedimentos | Não |
| Sistema de chamados | Acompanhar solicitações da equipe | Não |
| Plataforma de monitoramento | Analisar eventos e incidentes | Treinamento obrigatório |
| Ambiente de administração privilegiada | Administrar contas e sessões privilegiadas | Treinamento e autorização específica |
No primeiro dia, Ana pode receber os acessos básicos necessários para conhecer os processos e iniciar suas atividades.
Após concluir o treinamento, essa informação é registrada e validada. A plataforma de IGA reavalia sua elegibilidade e pode conceder o acesso à plataforma de monitoramento.
Posteriormente, se Ana receber a autorização necessária para atuar no ambiente privilegiado, esse acesso também poderá ser concedido, desde que as demais condições continuem válidas.
O resultado é um onboarding progressivo: a pessoa começa a trabalhar enquanto cumpre as condições necessárias para obter os privilégios mais sensíveis.
Classificação de acesso e habilitação da pessoa
Para implementar esse conceito, a organização pode classificar acessos conforme sua sensibilidade e associar requisitos às classificações.
Por exemplo:
- Acesso básico: necessário para atividades comuns, sem requisitos adicionais específicos;
- Acesso sensível: exige treinamento e aceite de responsabilidades;
- Acesso privilegiado: exige treinamento, autorização específica e revisão periódica.
A classificação pode ser aplicada a uma aplicação inteira ou a funções e permissões específicas, dependendo do modelo de governança e da capacidade da solução utilizada.
Esse detalhe é importante. Uma mesma aplicação pode oferecer desde um perfil de consulta com baixo risco até um perfil administrativo capaz de alterar configurações ou acessar informações sensíveis. Classificar todos os acessos da mesma maneira pode resultar em controles excessivos para alguns usuários e insuficientes para outros.
Do outro lado, a habilitação registra que uma condição foi atendida, como “treinamento concluído” ou “autorização para acesso privilegiado válida”.
Quando a pessoa se torna elegível a um acesso, a política verifica se a habilitação correspondente existe e está válida.
A habilitação também precisa ter ciclo de vida
Verificar os requisitos apenas no momento da concessão não é suficiente. Treinamentos podem vencer, autorizações podem ser retiradas e responsabilidades podem mudar.
Por isso, a organização deve definir:
- Quem pode conceder ou registrar a habilitação;
- Qual é a fonte confiável para essa informação;
- Se existe prazo de validade;
- Com que frequência ela deve ser revisada;
- O que acontece quando expira ou é revogada;
- Como tratar exceções justificadas.
Se um treinamento obrigatório expirar, por exemplo, a política pode prever uma notificação e um prazo para regularização ou, em situações de maior risco, a retirada do acesso. A resposta deve ser definida de acordo com a criticidade e com as necessidades operacionais da organização.
Também é necessário considerar se a pessoa possui o mesmo acesso por outro caminho, como uma segunda função, uma atribuição direta ou uma exceção aprovada. Caso contrário, a retirada de uma habilitação pode não produzir o resultado esperado.
Cuidados antes de automatizar
A combinação entre funções, classificações e habilitações exige atenção ao desenho das regras. Antes de colocar o modelo em produção, é recomendável:
- Mapear os acessos sensíveis: identificar quais permissões justificam condições adicionais e por quê.
- Definir responsáveis: estabelecer quem é responsável pelo acesso, pela política e pela confirmação de cada requisito.
- Validar a qualidade das fontes: confirmar que informações como treinamento concluído e aprovação são confiáveis e atualizadas.
- Testar cenários completos: avaliar admissão, mudança de função, expiração de habilitação, exceções e desligamento.
- Planejar a introdução das políticas: identificar violações existentes e entender o impacto antes de bloquear operações ou revogar acessos.
- Monitorar o resultado no sistema de destino: verificar se a decisão tomada pela governança foi efetivamente refletida na aplicação.
Esses cuidados são relevantes porque o comportamento técnico varia conforme a ferramenta e a configuração. Uma política pode bloquear uma atribuição, gerar uma pendência ou exigir um processo adicional. Por isso, o fluxo deve ser validado antes de ser adotado em escala.
Automação com contexto e responsabilidade
A concessão automática de acessos continua sendo essencial para reduzir atrasos e melhorar a experiência de colaboradores e gestores. Porém, quanto maior a sensibilidade de um acesso, mais importante é considerar também as condições que autorizam seu uso.
Combinar funções organizacionais com habilitações específicas permite que a empresa mantenha a agilidade no onboarding e aplique controles adicionais onde o risco exige.
O resultado é uma governança mais alinhada ao princípio do menor privilégio: cada pessoa recebe os acessos necessários para sua atividade, no momento em que estiver autorizada e preparada para utilizá-los.