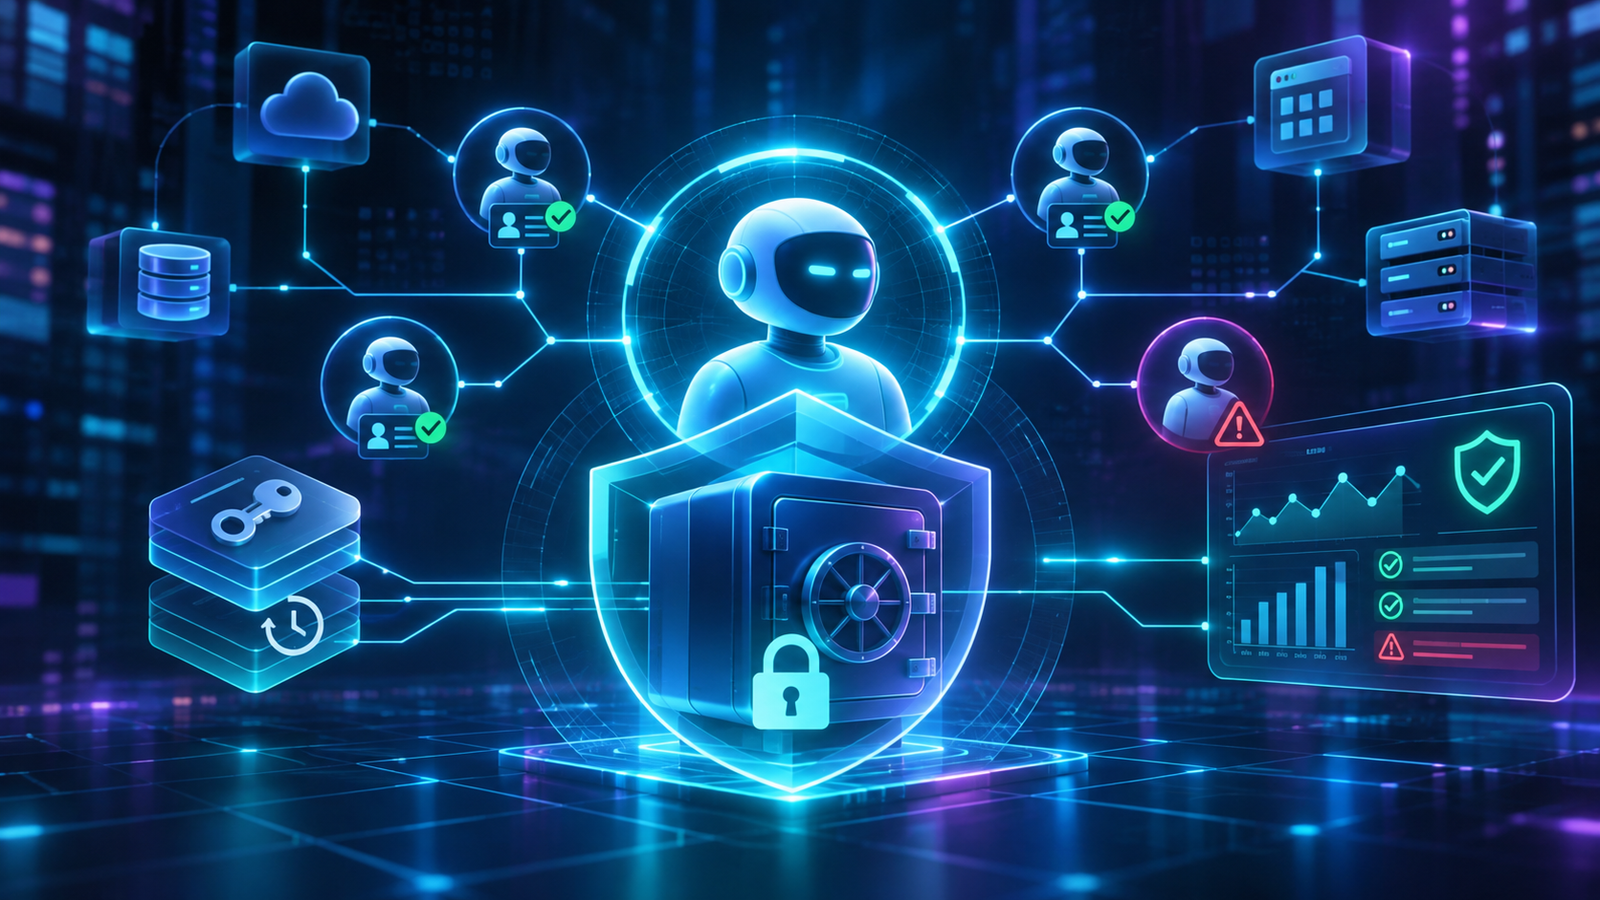

Aquisição da AuthMind fortalece estratégia da IBM para monitorar identidades não humanas, controlar privilégios e identificar comportamentos de risco durante a execução de agentes autônomos.
A IBM anunciou, em 12 de novembro de 2026, novos avanços em sua estratégia de segurança de identidades para agentes de inteligência artificial. A iniciativa envolve a expansão das capacidades do HashiCorp Vault e a aquisição da AuthMind, empresa especializada em observabilidade de identidades e detecção de ameaças.
O movimento responde a um desafio crescente nas organizações: como garantir que agentes de IA, capazes de executar tarefas, acessar aplicações e interagir com sistemas corporativos de forma autônoma, operem exclusivamente dentro das permissões e responsabilidades estabelecidas?
A proposta da IBM é ampliar a proteção para além da autenticação e do fornecimento de credenciais, incorporando monitoramento contínuo, análise de comportamento e mecanismos de resposta a riscos durante a execução dos agentes.
A identidade de um agente de IA não é suficiente para garantir sua segurança
Tradicionalmente, as soluções de Identity and Access Management (IAM) concentram seus controles na identificação de usuários, autenticação e autorização de acesso aos recursos corporativos.
Entretanto, agentes de IA introduzem uma nova dimensão de complexidade.
Diferentemente de aplicações convencionais, esses agentes podem executar sequências de ações, interagir com diferentes APIs, utilizar ferramentas externas e delegar atividades a outros agentes, muitas vezes sem intervenção humana direta.
Nesse cenário, autenticar corretamente um agente representa apenas uma parte do problema.
As organizações também precisam responder a perguntas como:
- Quem é o responsável pelo agente?
- Quem autorizou sua execução e quais poderes foram delegados?
- Quais sistemas e informações ele pode acessar?
- Durante quanto tempo suas permissões devem permanecer válidas?
- Como identificar comportamentos incompatíveis com sua finalidade?
- Como interromper rapidamente suas atividades diante de um risco?
Essas questões tornam a governança de identidades não humanas, ou Non-Human Identities (NHI), um componente essencial da arquitetura de segurança para ambientes que utilizam IA autônoma.
HashiCorp Vault passa a integrar uma estratégia mais ampla de proteção
O HashiCorp Vault já oferece recursos de gerenciamento centralizado de segredos, credenciais dinâmicas e controles de acesso baseados em identidade.
Essas capacidades são importantes para reduzir a dependência de credenciais permanentes, frequentemente utilizadas por aplicações, integrações e contas de serviço.
Com a evolução anunciada pela IBM, o Vault passa a integrar uma estratégia mais abrangente de segurança para agentes de IA, em conjunto com o IBM Agent Identity e as capacidades de observabilidade da AuthMind.
O objetivo é estabelecer controles ao longo de todo o ciclo de operação dos agentes, desde o registro de sua identidade até o monitoramento das atividades realizadas.
A IBM organiza essa abordagem em cinco etapas fundamentais:
1. Registro dos agentes: estabelecer uma identidade confiável para cada agente, associada a um responsável e a informações sobre sua finalidade.
2. Delegação de autoridade: definir quais ações o agente pode executar em nome de usuários, aplicações ou outros agentes.
3. Autorização de acesso: aplicar políticas de menor privilégio e utilizar credenciais de curta duração para limitar o acesso a sistemas e dados.
4. Auditoria das atividades: acompanhar como os agentes utilizam suas permissões e identificar comportamentos incompatíveis com as políticas estabelecidas.
5. Revogação de acessos de risco: permitir a restrição ou revogação de acessos quando forem identificadas atividades potencialmente inseguras ou não autorizadas.
Esse modelo representa uma evolução importante: a segurança deixa de depender exclusivamente da autorização inicial e passa a considerar continuamente o comportamento da identidade durante sua operação.
Aquisição da AuthMind amplia a observabilidade das identidades
Um dos aspectos centrais do anúncio é a aquisição da AuthMind.
A empresa desenvolve tecnologias de observabilidade de identidades, com foco na identificação de atividades, relacionamentos e riscos envolvendo identidades humanas e não humanas.
Sua tecnologia utiliza um Identity Activity Graph, capaz de relacionar identidades, recursos e caminhos de acesso observados nos ambientes corporativos.
Entre as capacidades destacadas pela IBM estão a descoberta de agentes não autorizados, a análise das interações entre identidades e aplicações, a identificação de permissões excessivas e a investigação de comportamentos suspeitos.
A descoberta de agentes desconhecidos, frequentemente chamados de shadow agents, é especialmente relevante.
Assim como o fenômeno de Shadow IT, organizações podem passar a conviver com agentes criados por diferentes áreas de negócio sem inventário centralizado, proprietário definido ou processo formal de governança.
A observabilidade proposta pela AuthMind busca identificar essas identidades e compreender suas atividades, inclusive por meio da análise do tráfego de rede.
A integração com o Vault poderá ampliar a capacidade das equipes de segurança de relacionar credenciais emitidas com sua utilização efetiva.
Isso significa evoluir de uma visão centrada em quais acessos foram concedidos para outra que também considera como esses acessos estão sendo utilizados.
O impacto para IAM, IGA, PAM e ITDR
A evolução anunciada pela IBM também evidencia uma convergência entre diferentes disciplinas de segurança de identidades.
Identity Governance and Administration (IGA)
A governança precisará incorporar agentes de IA ao inventário de identidades, estabelecer responsáveis, acompanhar seu ciclo de vida e definir processos para revisão e revogação de acessos.
Privileged Access Management (PAM)
Agentes que executam operações administrativas ou acessam recursos críticos exigem controles de privilégios proporcionais ao risco. Credenciais temporárias, acesso just-in-time e aplicação do menor privilégio tornam-se particularmente relevantes.
Identity Threat Detection and Response (ITDR)
A identificação de comportamentos anômalos passa a ser essencial para detectar agentes comprometidos, uso indevido de credenciais e atividades que extrapolem a autoridade originalmente concedida.
Non-Human Identity Security (NHI)
A gestão de identidades não humanas deixa de se limitar a contas de serviço, certificados e integrações tradicionais. Agentes autônomos passam a exigir mecanismos próprios de identificação, delegação, autorização e rastreabilidade.
A integração dessas disciplinas tende a ganhar importância à medida que agentes assumem processos corporativos mais sensíveis.
O desafio não é apenas controlar o acesso, mas compreender a intenção e a execução
Considere um agente de IA autorizado a consultar informações financeiras para elaborar um relatório.
Durante sua execução, ele pode precisar acessar um banco de dados, consultar uma API e armazenar o resultado em uma plataforma corporativa.
Cada interação representa uma decisão de acesso que precisa respeitar a finalidade da tarefa.
Caso o agente tente acessar informações de outro departamento, exportar dados não relacionados à atividade ou utilizar uma credencial com privilégios excessivos, a organização precisa conseguir identificar o desvio e aplicar controles adequados.
A autenticação inicial, isoladamente, não oferece essa garantia.
É necessário combinar identidade, contexto de autorização, monitoramento de atividades e mecanismos de resposta.
Esse exemplo demonstra por que a segurança de agentes de IA exige uma arquitetura capaz de relacionar a autoridade concedida às ações efetivamente executadas.
O que as organizações devem considerar agora?
A expansão do uso de agentes autônomos exige que as estratégias de IAM evoluam para contemplar novas categorias de identidade e novos padrões de acesso.
Entre as prioridades estão a identificação dos agentes existentes no ambiente, a definição de responsabilidades, a revisão dos mecanismos de autenticação e a redução da utilização de credenciais persistentes.
Também é importante avaliar como os controles de governança, acesso privilegiado e detecção de ameaças podem ser integrados aos processos executados por agentes.
Embora o anúncio da IBM represente um avanço relevante, a adoção de controles contínuos depende da integração entre plataformas, da cobertura dos sistemas monitorados e da capacidade de aplicar políticas e respostas de maneira efetiva.
As organizações precisam avaliar essas capacidades em seus próprios ambientes, considerando tanto os recursos disponíveis quanto as integrações necessárias.
A segurança de identidades entra na era da execução autônoma
O anúncio da IBM reforça uma transformação no mercado de Identity Security.
Durante muitos anos, a principal preocupação das organizações foi determinar quem poderia acessar determinado recurso.
Com a expansão dos agentes de IA, essa pergunta continua importante, mas já não é suficiente.
Agora, também é necessário compreender em nome de quem uma identidade atua, quais decisões pode executar, como utiliza suas permissões e quando seu acesso deve ser interrompido.
A combinação entre HashiCorp Vault, IBM Agent Identity e AuthMind aponta para uma arquitetura em que governança, proteção de credenciais e observabilidade operam de maneira integrada.
Mais do que proteger segredos, o desafio passa a ser garantir que identidades autônomas permaneçam sob controle durante toda a execução de suas atividades.
Para o mercado de IAM, a mensagem é clara: não basta governar quem recebe acesso. É necessário governar também o que cada identidade faz com ele.
Fonte: IBM Newsroom — IBM advances agent identity security with new Vault capabilities, publicado em 12 de novembro de 2026.