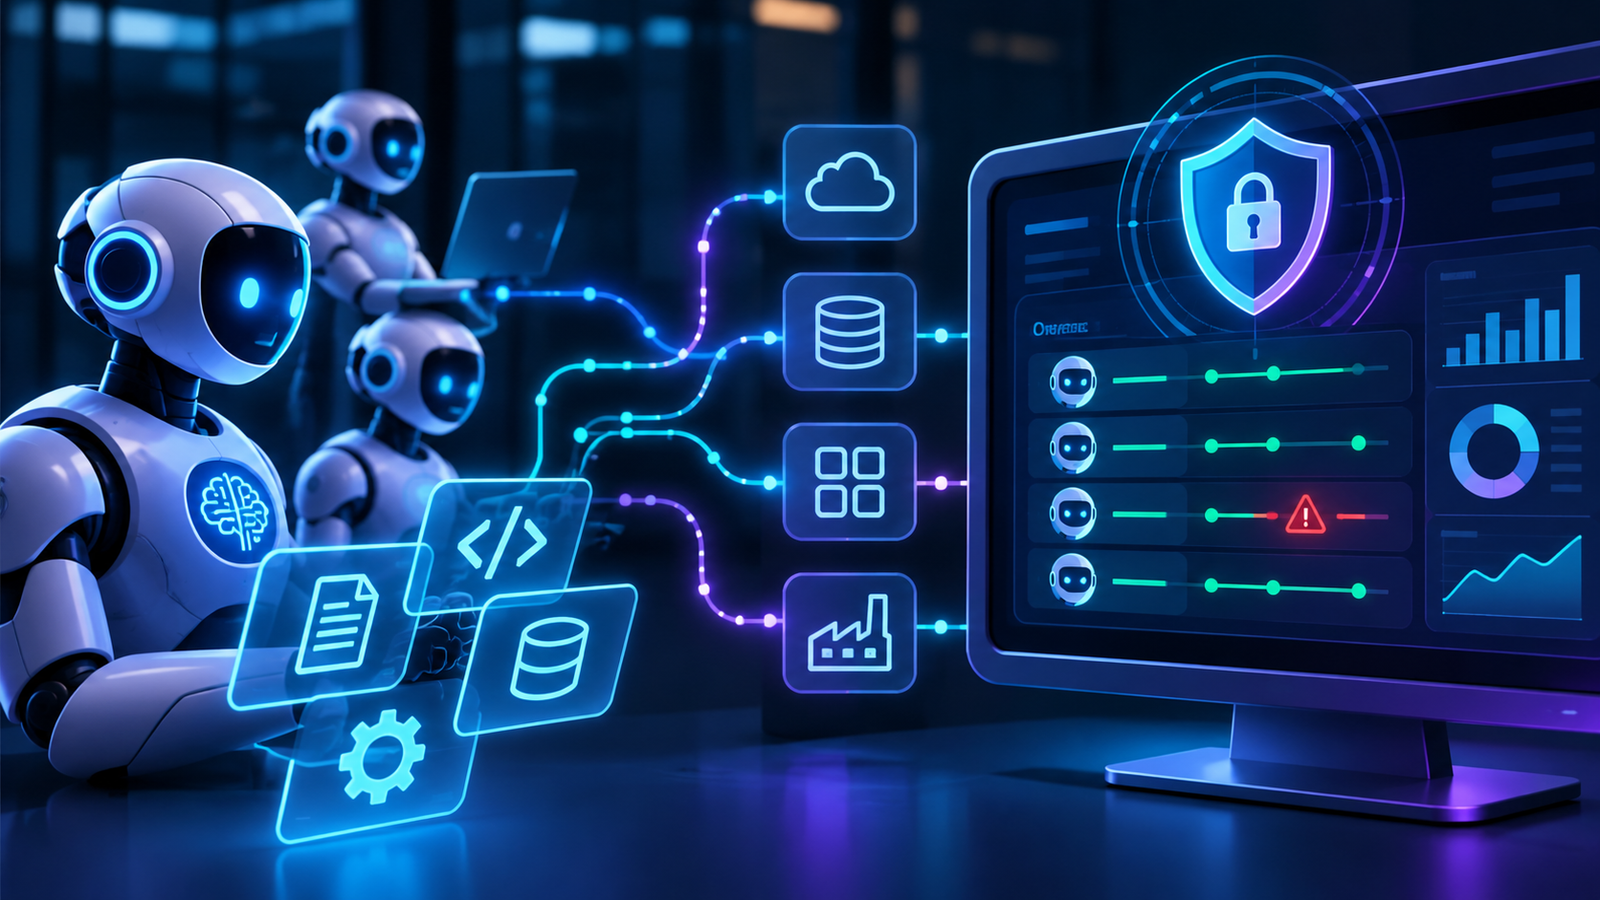

Agentic Detection and Response surge como uma nova proposta de segurança para ambientes corporativos que utilizam agentes autônomos de inteligência artificial. Mas será que as ferramentas tradicionais conseguem acompanhar suas decisões e ações?
A inteligência artificial está deixando de ser apenas uma tecnologia de apoio à tomada de decisões para se tornar um componente ativo das operações empresariais. Agentes de IA já conseguem consultar bases de dados, executar comandos, utilizar APIs, interagir com aplicações corporativas e acionar outros agentes para realizar tarefas complexas.
Essa evolução traz uma questão fundamental para a cibersegurança: como detectar e conter um agente de IA que utiliza credenciais legítimas, mas executa ações fora do escopo autorizado?
Em 29 de outubro de 2026, durante o OneCon 2026, a SentinelOne anunciou o Singularity Agentic Detection and Response, uma solução voltada à descoberta, ao monitoramento e à proteção de agentes de inteligência artificial em ambientes corporativos.
O anúncio coloca em evidência uma possível nova categoria de segurança: o Agentic Detection and Response (ADR).
O que é Agentic Detection and Response?
O Agentic Detection and Response representa uma abordagem de segurança voltada à observabilidade, detecção de ameaças e resposta a comportamentos potencialmente perigosos de agentes autônomos de IA.
Segundo a SentinelOne, sua solução foi desenvolvida para descobrir agentes, ferramentas, conectores e servidores Model Context Protocol (MCP), além de acompanhar atividades e identificar desvios de comportamento.
A proposta busca oferecer visibilidade sobre uma superfície de ataque que nem sempre é completamente compreendida pelas ferramentas tradicionais de segurança.
É importante destacar que as capacidades anunciadas representam declarações do fabricante. A solução foi apresentada em acesso antecipado, e sua eficácia operacional ainda depende de avaliações independentes e testes em ambientes reais.
Mesmo assim, o movimento sinaliza uma transformação importante: a segurança corporativa precisa evoluir para acompanhar sistemas que não apenas recebem comandos, mas também tomam decisões e executam operações.
Por que o EDR tradicional pode não ser suficiente?
O Endpoint Detection and Response (EDR) foi desenvolvido para identificar atividades suspeitas em dispositivos, incluindo execução de processos, alterações em arquivos, conexões de rede e comportamentos associados a ameaças.
Essas capacidades continuam relevantes, inclusive para ambientes que utilizam inteligência artificial.
Entretanto, agentes autônomos introduzem uma dimensão adicional de complexidade.
Imagine um agente financeiro autorizado a consultar relatórios internos e preparar análises para a diretoria.
Durante uma operação, esse agente recebe uma instrução maliciosa incorporada a um documento e passa a enviar informações confidenciais para um serviço externo.
O EDR pode identificar uma conexão suspeita. Uma solução de Data Loss Prevention (DLP) pode detectar a transferência de informações sensíveis. Uma ferramenta de Identity Threat Detection and Response (ITDR) pode observar o uso anormal de credenciais.
Mas essas tecnologias, isoladamente, podem não conseguir reconstruir toda a sequência de decisões do agente.
Quem autorizou a tarefa original? Qual instrução provocou o comportamento? Qual ferramenta foi utilizada? A operação estava dentro do escopo permitido?
O desafio não é apenas detectar uma ação suspeita, mas compreender a relação entre identidade, autorização, decisão e execução.
EDR, ITDR, IGA e ADR: tecnologias complementares
A chegada do ADR não significa que EDR, ITDR ou Identity Governance and Administration (IGA) estejam ultrapassados.
Pelo contrário, a proteção de agentes autônomos depende da integração dessas capacidades.
O EDR continua responsável pela visibilidade e resposta a ameaças nos endpoints.
O ITDR concentra-se na identificação de ameaças relacionadas a identidades, credenciais e comportamentos suspeitos de autenticação e acesso.
O IGA estabelece processos de governança, incluindo proprietários de identidades, concessão de permissões, revisões de acesso e gestão do ciclo de vida.
O ADR acrescenta uma perspectiva orientada aos agentes, suas ferramentas, sequências de execução e possíveis desvios comportamentais.
A integração dessas tecnologias pode permitir que uma organização não apenas identifique uma operação indevida, mas também determine qual agente a realizou, quais privilégios foram utilizados e quais mecanismos devem ser acionados para interrompê-la.
MCP: uma nova superfície de ataque para a segurança corporativa
O Model Context Protocol (MCP) está ampliando as possibilidades de integração entre agentes de inteligência artificial e sistemas externos.
Por meio de servidores MCP, agentes podem descobrir ferramentas, consultar informações e executar operações em diferentes aplicações corporativas.
Essa capacidade facilita a automação, mas também introduz novos riscos.
Um servidor MCP comprometido ou mal configurado pode expor funcionalidades excessivamente privilegiadas. Uma ferramenta pode retornar conteúdo malicioso capaz de influenciar o comportamento do agente por meio de ataques de prompt injection.
Além disso, agentes podem utilizar múltiplas ferramentas durante uma única tarefa, dificultando a reconstrução de incidentes quando não existe observabilidade adequada.
Por isso, monitorar apenas a autenticação inicial do agente não é suficiente.
É necessário compreender quais ferramentas foram disponibilizadas, quais foram efetivamente utilizadas, quais parâmetros foram enviados e quais resultados foram produzidos.
A segurança precisa acompanhar a cadeia de execução, e não apenas o ponto inicial de acesso.
Seis controles essenciais para proteger agentes de IA
Independentemente da tecnologia ou do fornecedor, uma arquitetura de segurança para agentes autônomos precisa contemplar capacidades fundamentais.
1. Descoberta e inventário
As organizações precisam identificar quais agentes estão ativos, quem são seus responsáveis, quais modelos utilizam e com quais sistemas, ferramentas e servidores MCP estão integrados.
Sem inventário, não existe governança efetiva.
2. Identidade individual e rastreável
Cada agente deve possuir uma identidade distinguível e associada a um proprietário ou processo responsável.
O uso indiscriminado de contas compartilhadas e credenciais persistentes dificulta auditorias e amplia o impacto de possíveis comprometimentos.
3. Autorização contextual
A autorização não deve ser baseada exclusivamente nas permissões do usuário que iniciou a operação.
É necessário avaliar o contexto, a finalidade, o escopo da delegação e os limites definidos para cada agente.
Operações sensíveis podem exigir aprovações adicionais ou validações em tempo de execução.
4. Observabilidade de ponta a ponta
As organizações devem registrar eventos relevantes, chamadas de ferramentas, identidades utilizadas, decisões operacionais e resultados das ações executadas.
Esses registros precisam permitir a reconstrução de incidentes, respeitando requisitos de privacidade e proteção de informações sensíveis.
5. Detecção comportamental
Mecanismos de detecção devem identificar comportamentos inesperados, como acesso a informações fora do escopo, uso anormal de ferramentas, tentativas de escalonamento de privilégios e movimentação indevida de dados.
6. Contenção e resposta
Identificar um comportamento suspeito não é suficiente.
A organização precisa conseguir suspender agentes, bloquear ferramentas, revogar credenciais, interromper execuções e exigir autorização humana quando necessário.
A capacidade de interromper uma operação indevida pode ser tão importante quanto a capacidade de detectá-la.
A visão OWLK: agentes de IA precisam fazer parte da governança de identidades
Na visão da OWLK Cyber Ecosystem, o crescimento dos agentes autônomos reforça a necessidade de ampliar os modelos tradicionais de Identity and Access Management (IAM).
Um agente de inteligência artificial deve ser tratado como uma identidade não humana governável, com proprietário, finalidade, permissões, limites operacionais e ciclo de vida definido.
Essa abordagem conecta diretamente a segurança de agentes aos conceitos de Non-Human Identities (NHI), IGA, Privileged Access Management (PAM) e ITDR.
Considere um agente de compras autorizado a consultar fornecedores e preparar pedidos.
A governança deve estabelecer quais sistemas ele pode acessar, quais operações pode executar e quais aprovações são necessárias.
Os mecanismos de detecção devem identificar quando esse agente tenta consultar informações financeiras fora de seu escopo ou modificar dados bancários de fornecedores.
Os mecanismos de resposta devem permitir interromper a operação e revogar os acessos envolvidos.
Essa arquitetura exige uma mudança de perspectiva.
Não basta governar quais permissões um agente possui. É necessário controlar como, quando, por que e em nome de quem essas permissões são utilizadas.
O futuro da governança de identidades passa pela combinação de controles tradicionais de acesso com autorização contextual, monitoramento comportamental e resposta em tempo de execução.
ADR será realmente uma nova categoria de segurança?
Ainda é cedo para determinar se Agentic Detection and Response se consolidará como uma categoria independente.
É possível que suas capacidades sejam incorporadas às plataformas existentes de EDR, XDR, ITDR, segurança de aplicações e proteção de ambientes de IA.
Também é possível que fornecedores especializados desenvolvam soluções dedicadas à observabilidade e resposta para agentes autônomos.
Para CISOs e arquitetos de segurança, entretanto, a prioridade não deveria ser a adoção de uma nova sigla.
A questão central é identificar quais capacidades de segurança estão ausentes na organização.
É possível descobrir todos os agentes ativos? Identificar suas identidades e proprietários? Conhecer as ferramentas que utilizam? Reconstruir suas ações? Detectar comportamentos indevidos? Interromper operações não autorizadas?
Se a resposta for negativa, existe uma lacuna de segurança que precisa ser tratada, independentemente da categoria comercial da solução.
Conclusão: a próxima fronteira da segurança é compreender o comportamento dos agentes
O anúncio da SentinelOne representa um movimento relevante na evolução da segurança para inteligência artificial.
À medida que agentes deixam de apenas recomendar ações e passam a executá-las, as organizações precisam desenvolver mecanismos capazes de acompanhar suas atividades e impor limites operacionais.
EDR, ITDR, IGA e PAM continuam fundamentais, mas a autonomia dos agentes exige maior visibilidade sobre decisões, ferramentas, delegações e operações.
O Agentic Detection and Response pode contribuir para preencher parte dessa lacuna, desde que esteja integrado aos processos de governança de identidades e aos mecanismos de autorização e resposta.
A próxima grande pergunta da cibersegurança não será apenas quem acessou determinado sistema, mas qual agente executou a operação, em nome de quem, com qual autorização e com quais consequências.
Para a OWLK Cyber Ecosystem, essa transformação reforça um princípio essencial: nenhuma identidade, humana ou não humana, deve operar sem governança, rastreabilidade e controles proporcionais ao risco.
Fonte: Express Computer — SentinelOne launches Agentic Detection and Response for enterprise AI security

