
Agentes de inteligência artificial já podem executar tarefas, acessar sistemas e tomar decisões operacionais. Mas existe uma pergunta que os modelos tradicionais de Identity and Access Management ainda não conseguem responder completamente: quem autorizou cada ação realizada por essas identidades digitais?
A evolução da inteligência artificial está criando uma nova categoria de identidades corporativas: agentes autônomos capazes de interagir com aplicações, consultar informações sensíveis, modificar configurações e executar processos sem intervenção humana contínua.
Esse cenário introduz um desafio que vai além da autenticação e do controle tradicional de acessos.
Uma organização pode autenticar corretamente um agente, verificar suas credenciais e confirmar que ele possui permissões para acessar determinado sistema. Ainda assim, isso não comprova que uma operação específica foi autorizada pelo humano responsável.
É justamente nessa diferença entre ter permissão e possuir autorização para agir que surge uma das discussões mais relevantes para o futuro do IAM: a identidade delegada e o conceito de Agentic Authorization.
O problema: um agente autenticado não é necessariamente um agente autorizado
Imagine um agente de IA utilizado pela equipe financeira para automatizar atividades administrativas.
O agente possui acesso ao ERP, consegue consultar fornecedores e está autorizado a preparar solicitações de pagamento.
Durante uma operação, ele identifica uma divergência e decide alterar os dados bancários de um fornecedor antes de prosseguir.
Do ponto de vista tradicional de IAM, a operação poderia ser considerada válida se o agente estivesse autenticado e tivesse a permissão técnica necessária.
Mas algumas perguntas permanecem sem resposta:
- Qual humano autorizou essa alteração?
- A autorização original incluía modificações em dados bancários?
- A delegação estava válida naquele momento?
- O agente poderia tomar essa decisão autonomamente?
- Existe uma evidência verificável da autorização humana?
- A autorização poderia ter sido revogada antes da execução?
Essas perguntas revelam uma limitação dos modelos convencionais de controle de acesso quando aplicados a agentes autônomos.
Autenticação comprova a identidade. Permissão estabelece o que uma identidade pode fazer. Autorização contextual determina se uma ação específica deve ser permitida naquele momento.
Na era da IA agêntica, essas três dimensões precisam funcionar de maneira integrada.
Yubico e Delinea: uma arquitetura para conectar autorização humana e execução por agentes
Em março de 2026, Yubico e Delinea apresentaram uma integração voltada à redução da lacuna de responsabilização em operações executadas por agentes de IA.
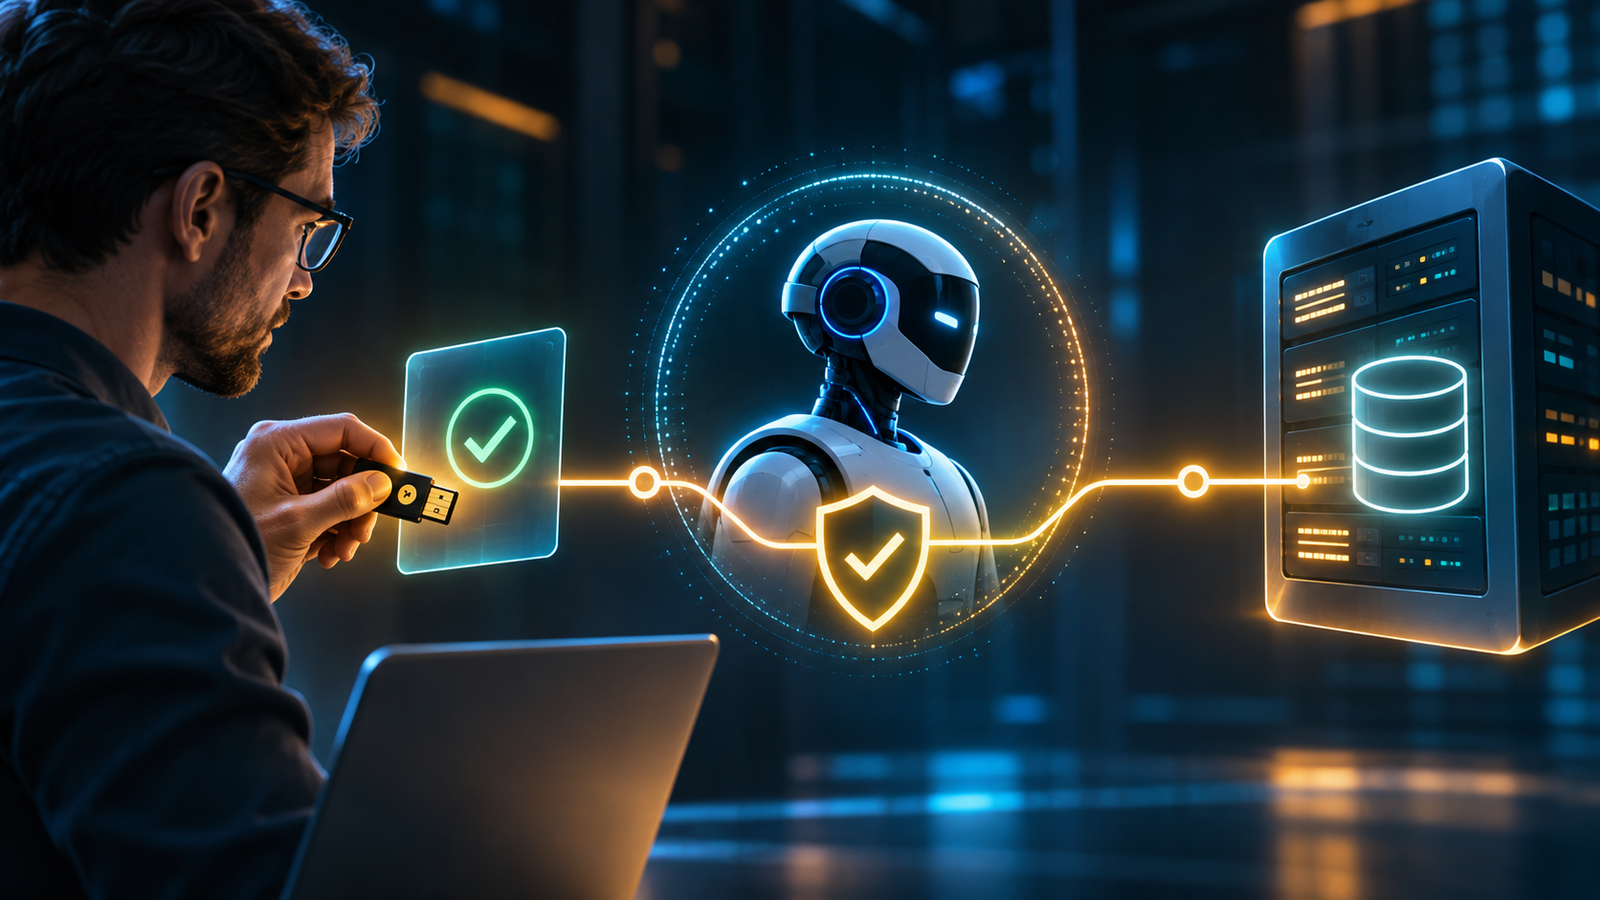
A proposta combina mecanismos de autorização humana respaldados por hardware com controles de autorização em tempo de execução.
O objetivo é estabelecer uma ligação verificável entre a pessoa que aprova uma operação, o agente que a executa e os recursos corporativos envolvidos.
Essa abordagem representa uma evolução importante porque procura incorporar a autorização humana ao próprio fluxo de execução, em vez de depender exclusivamente de permissões previamente atribuídas.
O uso de mecanismos criptográficos apoiados por hardware pode fortalecer a evidência de participação humana, enquanto os controles de autorização em tempo de execução podem avaliar se uma operação está dentro dos limites permitidos.
Entretanto, é importante distinguir a proposta arquitetural de uma garantia absoluta de segurança.
A presença de uma chave de segurança ou de uma aprovação criptográfica não demonstra, isoladamente, que todas as ações posteriores de um agente foram autorizadas.
Para isso, a arquitetura também precisa associar a aprovação a uma operação ou conjunto de operações claramente definido, verificar seu contexto e preservar evidências auditáveis.
A integração Yubico–Delinea ilustra uma direção tecnológica relevante: aproximar a autorização humana da decisão efetiva de acesso realizada pelo agente.
Do RBAC ao Agentic Authorization: o que precisa mudar?
Durante décadas, o Role-Based Access Control (RBAC) foi um dos principais mecanismos utilizados pelas organizações para estruturar permissões.
O modelo associa identidades a funções e funções a privilégios.
Ele continua relevante, mas apresenta limitações quando a identidade deixa de representar apenas uma pessoa ou uma aplicação tradicional e passa a executar tarefas de maneira autônoma.
Um agente pode receber uma função que permita consultar, criar ou modificar registros. Entretanto, essa função não necessariamente informa por que determinada operação está sendo executada, quem a solicitou ou quais restrições foram impostas.
O Agentic Authorization amplia essa discussão.
Em vez de avaliar somente se uma identidade possui determinado privilégio, a arquitetura precisa considerar a delegação recebida, a finalidade da operação, o contexto da execução e a validade da autorização.
Isso exige a combinação de diferentes mecanismos, incluindo RBAC, Attribute-Based Access Control (ABAC), políticas contextuais, privilégios temporários e autorização transacional.
O RBAC não desaparece. Ele passa a fazer parte de uma arquitetura mais ampla de governança.
Os quatro elementos essenciais da identidade delegada
Para que uma organização consiga governar adequadamente agentes de IA, quatro dimensões precisam ser tratadas como elementos explícitos da autorização.
1. Delegação: quem concedeu a autoridade?
Toda operação executada em nome de um humano deve possuir uma relação de delegação identificável.
A organização precisa conseguir determinar quem concedeu a autoridade, qual agente a recebeu e sob quais condições.
Também é necessário diferenciar a identidade do agente da identidade do usuário que iniciou a atividade.
Compartilhar credenciais humanas com agentes elimina essa separação e dificulta a responsabilização.
2. Escopo: o que o agente está autorizado a executar?
A delegação não deve representar uma autorização genérica para utilizar todos os privilégios disponíveis.
Ela precisa especificar recursos, operações, limites e restrições.
Por exemplo, um agente pode estar autorizado a consultar dados de fornecedores e preparar alterações, mas não a modificar informações bancárias sem aprovação adicional.
Esse modelo aproxima a governança de agentes dos princípios de least privilege e least authority.
3. Duração: por quanto tempo a autorização permanece válida?
Permissões permanentes representam um risco particularmente relevante para agentes autônomos.
Uma autorização concedida para executar determinada tarefa não deveria permanecer indefinidamente disponível.
Sempre que possível, a delegação deve possuir prazo de validade, restrições de utilização e associação a uma atividade específica.
Isso reduz a exposição decorrente de credenciais persistentes e privilégios acumulados.
4. Revogação: como interromper uma delegação?
A revogação precisa fazer parte da arquitetura desde o início.
Se um colaborador perde determinada responsabilidade, se uma atividade é cancelada ou se um agente apresenta comportamento suspeito, a organização deve conseguir interromper as autorizações correspondentes.
Revogar apenas a identidade humana não garante, por si só, que todas as permissões delegadas tenham sido encerradas.
É necessário considerar tokens emitidos, sessões existentes, credenciais temporárias e operações ainda em execução.
O papel do IGA na governança de agentes de IA
As plataformas de Identity Governance and Administration (IGA) terão um papel importante nesse novo cenário.
Tradicionalmente, essas soluções são responsáveis por processos como provisionamento, revisões de acesso, certificações, políticas de segregação de funções e gestão do ciclo de vida das identidades.
Com agentes autônomos, esses mecanismos precisam evoluir.
A governança deixa de considerar apenas quem possui acesso e passa a incluir quem delegou autoridade, para qual finalidade, durante quanto tempo e com quais restrições.
Isso abre espaço para novos controles:
- Inventário de agentes e identidades não humanas.
- Associação entre agentes, responsáveis humanos e proprietários de negócio.
- Registro e revisão de delegações.
- Certificação de privilégios e autorizações delegadas.
- Detecção de conflitos de Segregation of Duties (SoD).
- Revogação de delegações vinculadas a mudanças organizacionais.
- Correlação entre decisões de autorização e ações executadas.
Uma certificação tradicional pode confirmar que determinado agente possui acesso a uma aplicação.
Uma certificação orientada à identidade delegada deve também permitir avaliar se as autoridades concedidas continuam justificadas e se seus limites permanecem adequados.
Entretanto, o IGA não precisa necessariamente executar todas as decisões de autorização em tempo real.
Uma arquitetura consistente pode distribuir responsabilidades entre IGA, sistemas de autorização, plataformas de execução de agentes, PAM e mecanismos de auditoria.
O IGA governa a legitimidade e o ciclo de vida das delegações. Os mecanismos de autorização em tempo de execução verificam se cada operação respeita as políticas aplicáveis.
A cadeia de responsabilidade: humano, agente e recurso
Para demonstrar que uma operação foi devidamente autorizada, não basta armazenar um log contendo o nome do agente.
É necessário construir uma cadeia de evidências que permita reconstruir a decisão.
Considere uma operação de alteração de configuração em um ambiente de produção.
Uma arquitetura de autorização delegada deveria permitir identificar:
Humano responsável → Delegação concedida → Agente executor → Política avaliada → Recurso acessado → Operação realizada → Evidência registrada
Essa cadeia deve preservar informações como identidade do aprovador, identificador da delegação, escopo autorizado, horário, decisão de política e resultado da operação.
Em cenários de maior criticidade, evidências criptográficas e registros protegidos contra adulteração podem fortalecer a confiabilidade da auditoria.
É importante observar que a autorização de uma ação não significa que seu resultado foi correto ou seguro.
Um agente pode executar uma operação autorizada e ainda produzir consequências indesejadas.
Por isso, a governança também precisa considerar validações de negócio, monitoramento de comportamento e mecanismos de contenção.
O risco de transformar agentes em contas de serviço privilegiadas
Existe um risco de as organizações repetirem com agentes de IA os mesmos problemas históricos encontrados na gestão de contas de serviço.
Credenciais compartilhadas, privilégios excessivos, ausência de proprietários definidos e acessos permanentes já representam desafios conhecidos para IAM e PAM.
A diferença é que agentes autônomos podem combinar esses privilégios com capacidade de planejamento e execução de múltiplas operações.
Isso amplia o impacto potencial de uma identidade comprometida, de uma instrução maliciosa ou de uma decisão incorreta.
Um agente com acesso permanente a diversos sistemas pode se transformar em um ponto de concentração de privilégios.
A resposta não deve ser apenas aplicar MFA ao agente ou armazenar suas credenciais em um cofre.
É necessário controlar a autoridade efetivamente delegada, avaliar operações sensíveis e estabelecer mecanismos para limitar ou interromper a execução.
O que CISOs e arquitetos de IAM devem começar a fazer?
A adoção de agentes de IA exige que a governança de identidades participe das decisões arquiteturais desde as primeiras fases dos projetos.
Algumas prioridades merecem atenção:
Inventariar agentes e seus privilégios. Identificar quais agentes estão em operação, quais sistemas acessam, quem responde por eles e quais credenciais utilizam.
Separar identidade de execução e autoridade humana. Evitar o compartilhamento de credenciais e estabelecer relações explícitas de delegação.
Classificar operações sensíveis. Determinar quais ações exigem aprovação humana, autorização contextual ou controles adicionais.
Implementar autorizações limitadas. Priorizar escopos específicos, validade temporal e privilégios mínimos.
Integrar IGA, PAM e mecanismos de autorização. Garantir que decisões de governança sejam aplicadas durante a execução.
Preservar evidências auditáveis. Registrar não apenas a operação realizada, mas também a origem e a validade da autoridade utilizada.
Testar revogação e contenção. Verificar se uma delegação pode ser efetivamente interrompida, inclusive quando existem sessões e operações em andamento.
Essas medidas ajudam a transformar a governança de agentes de um exercício de inventário em um modelo efetivo de controle de autoridade.
A visão OWLK: a próxima fronteira do IAM é governar a autoridade, não apenas o acesso
A inteligência artificial agêntica está alterando uma premissa histórica da segurança de identidades.
Durante muito tempo, a pergunta central foi: quem pode acessar determinado recurso?
Com agentes autônomos, essa pergunta deixa de ser suficiente.
Agora precisamos saber quem concedeu autoridade, para qual finalidade, com quais limites e como comprovar que a operação executada permaneceu dentro desses limites.
A identidade delegada representa, portanto, uma evolução natural da governança de identidades.
Não se trata de substituir RBAC, IGA ou PAM, mas de conectar esses mecanismos a uma camada de autorização contextual capaz de acompanhar o comportamento de agentes em tempo de execução.
A integração apresentada por Yubico e Delinea é um exemplo dessa direção arquitetural.
Para as organizações, o desafio será construir uma cadeia de responsabilidade verificável, desde a autorização humana até a execução técnica.
Na era dos agentes de IA, saber quem executou uma ação é apenas o começo. O verdadeiro desafio é provar que essa identidade tinha autoridade legítima para executá-la.
Fonte e referência técnica
Yubico — Yubico and Delinea Close the Agentic AI Accountability Gap. Referência de 19 de março de 2026.

